Bitcoin Core का नया फ़िक्स उस कमी को दूर करता है जो निजी कुंजियों को चुराए बिना फंड को पुनर्निर्देशित कर सकती है
Bitcoin Core ने एक PSBT कमज़ोरी को दूर करने के लिए एक सुरक्षा फ़िक्स पेश किया है जो निजी कुंजियों को चुराए बिना ट्रांज़ैक्शन फंड को पुनर्निर्देशित करने की अनुमति दे सकता है।

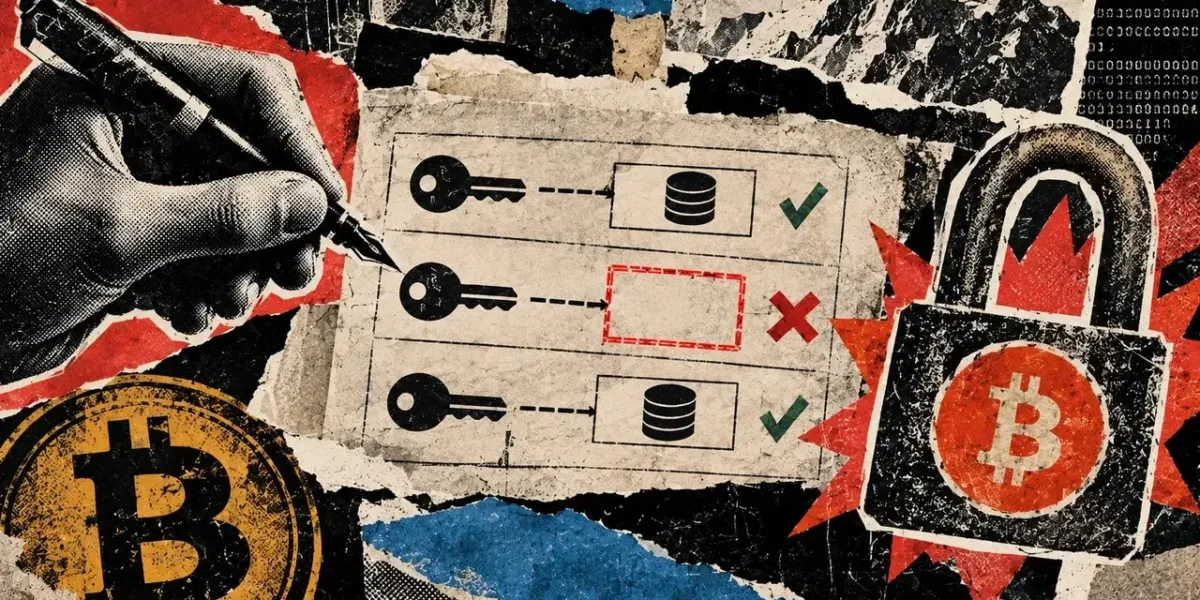
बिटकॉइन कोर ने ऐसे लेनदेन पर हस्ताक्षर करने से रोकने के लिए एक नया सुरक्षा उपाय पेश किया है जो उपयोगकर्ता द्वारा पुष्टि किए गए विशिष्ट भुगतान गंतव्य पर फंड को लॉक करने में विफल हो सकते हैं।
25 सितंबर को बिटकॉइन कोर की मास्टर डेवलपमेंट ब्रांच में एकीकृत, यह अपडेट आंशिक रूप से हस्ताक्षरित बिटकॉइन लेनदेन (PSBTs) के भीतर एक विशिष्ट कमज़ोरी को संबोधित करता है। यह खामी इच्छित आउटपुट को असुरक्षित छोड़ते हुए एक वैध हस्ताक्षर के निर्माण की अनुमति दे सकती है।
इस समायोजन को 2 अक्टूबर को Bitcoin Optech द्वारा हाइलाइट किया गया था। हालांकि यह कमज़ोरी उपयोगकर्ता की निजी कुंजी से समझौता नहीं करती है, लेकिन यह एक और खतरा पेश करती है: सटीक परिस्थितियों में लेनदेन का प्राप्तकर्ता बदल जाने पर भी हस्ताक्षर वैध रह सकता है।
यह कमज़ोरी SIGHASH_SINGLE के इर्द-गिर्द केंद्रित है, जो एक हस्ताक्षर कॉन्फ़िगरेशन है जिसे मिलान सूचकांक पर रहने वाले आउटपुट के साथ लेनदेन इनपुट को जोड़ने के लिए बनाया गया है। यदि लेनदेन में उस विशिष्ट स्थान पर आउटपुट का अभाव है, तो उपयोग किए जा रहे बिटकॉइन की श्रेणी के आधार पर सुरक्षा उपाय अलग-अलग तरह से विफल हो जाते हैं।
लिगेसी इनपुट के संबंध में, आउटपुट की अनुपस्थिति एक हार्डकोडेड हैश मान के आधार पर हस्ताक्षर उत्पन्न कर सकती है। बिटकॉइन कोर डेवलपर्स के अनुसार, मिलान संरचनात्मक पैरामीटर मौजूद होने पर इस हस्ताक्षर को संभावित रूप से समान कुंजी द्वारा प्रबंधित अन्य अनस्पेंड आउटपुट पर फिर से लागू किया जा सकता है।
इसके विपरीत, SegWit v0 लेनदेन बेहतर सुरक्षा बनाए रखते हैं क्योंकि हस्ताक्षर उसके मूल्य के साथ-साथ खर्च किए जा रहे सटीक सिक्के से बंधे रहना जारी रखता है। फिर भी, गंतव्य आउटपुट अभी भी अनबाउंड रह सकता है।
यह हार्डवेयर साइनर और सॉफ़्टवेयर वॉलेट के लिए एक प्राधिकरण चुनौती पेश करता है, क्योंकि एप्लिकेशन उपयोगकर्ता को एक भुगतान गंतव्य दिखा सकते हैं और साथ ही एक ऐसा हस्ताक्षर उत्पन्न कर सकते हैं जिसमें इस क्रिप्टोग्राफ़िक प्रमाण का अभाव होता है कि स्वीकृत प्राप्तकर्ता अपरिवर्तित रहता है।
बिटकॉइन कोर ने जोखिम भरे हस्ताक्षर अनुरोध को अवरुद्ध किया
जबकि बिटकॉइन कोर के रॉ-ट्रांजेक्शन साइनिंग इंटरफ़ेस ने पहले इस एज केस को अवरुद्ध कर दिया था, इसका PSBT वर्कफ़्लो—विशेष रूप से walletprocesspsbt—अभी भी इस पर हस्ताक्षर करने में सक्षम था।
अपडेट किया गया कोड सीधे बिटकॉइन कोर के साझा हस्ताक्षर-पीढ़ी के ढांचे में सत्यापन को एकीकृत करता है। यह कमजोर लिगेसी और SegWit v0 इनपुट को हस्ताक्षर प्राप्त करने से रोकता है, हालांकि यह उसी PSBT के भीतर अन्य वैध इनपुट को सफलतापूर्वक संसाधित करने की अनुमति देता है।
PSBT का उपयोग अक्सर सॉफ़्टवेयर वॉलेट, ऑफ़लाइन साइनर और हार्डवेयर इकाइयों में लेनदेन को प्रबंधित करने के लिए किया जाता है। वे लेनदेन निर्माताओं को उस टूल को निजी कुंजियों तक पहुंच प्रदान किए बिना बाहरी हस्ताक्षर करने वाले डिवाइस पर डेटा प्रसारित करने में सक्षम बनाते हैं।
परिणामस्वरूप, यह पैच एक महत्वपूर्ण सीमा को मजबूत करता है जिसे वॉलेट डेवलपर्स को कुंजी सुरक्षा से स्वतंत्र रूप से बनाए रखना चाहिए: एक वैध क्रिप्टोग्राफ़िक हस्ताक्षर को उपयोगकर्ता द्वारा अधिकृत लेनदेन मापदंडों के लिए सख्ती से प्रतिबद्ध होना चाहिए।
बिटकॉइन इम्प्रूवमेंट प्रपोजल 174, जो PSBT के लिए रूपरेखा की रूपरेखा तैयार करता है, साइनर को अनधिकृत हस्ताक्षर विकल्पों को अस्वीकार करने का निर्देश देता है और जब कोई विकल्प परिभाषित नहीं किया जाता है तो SIGHASH_ALL का उपयोग करने की सलाह देता है। बिटकॉइन कोर का हालिया अपडेट इस गायब-आउटपुट सेटअप को कभी भी हस्ताक्षर चरण तक पहुंचने से सक्रिय रूप से रोकता है।
अंतिम उपयोगकर्ताओं के पास अभी तक आधिकारिक प्रोडक्शन बिल्ड तक पहुंच नहीं है जिसमें यह सुरक्षा शामिल है। हालांकि संशोधन को 25 सितंबर को विकास शाखा में एकीकृत किया गया था, 4 अक्टूबर तक परियोजना की आधिकारिक रिलीज सूची ने किसी पैッチ किए गए संस्करण को निर्दिष्ट नहीं किया था या बैकपोर्ट की पुष्टि नहीं की थी।
परिणामस्वरूप, हार्डवेयर-साइनिंग एकीकरण और वॉलेट डेवलपर्स को एक जरूरी विकल्प का सामना करना पड़ता है: डाउनस्ट्रीम सुरक्षा को लागू करने के लिए आगामी बिटकॉइन कोर रिलीज पर भरोसा करने के बजाय, उन्हें यह मूल्यांकन करना चाहिए कि उनके सिस्टम स्वतंत्र रूप से SIGHASH_SINGLE अनुरोधों को कैसे संसाधित करते हैं।
अक्सर पूछे जाने वाले प्रश्न
01आंशिक रूप से हस्ताक्षरित बिटकॉइन लेनदेन (PSBT) क्या है?
एक PSBT एक मानकीकृत प्रारूप है जो कई पक्षों या अलग-अलग उपकरणों (जैसे हार्डवेयर वॉलेट और सॉफ़्टवेयर कोऑर्डिनेटर) को निजी कुंजियों को उजागर किए बिना संयुक्त रूप से बिटकॉइन लेनदेन बनाने और उस पर हस्ताक्षर करने की अनुमति देता है।
02क्या यह कमज़ोरी निजी कुंजियों को उजागर करती है?
नहीं, यह कमज़ोरी उपयोगकर्ता की निजी कुंजियों को जोखिम में नहीं डालती है। इसके बजाय, यह एक प्राधिकरण जोखिम पैदा करती है जहाँ विशिष्ट परिस्थितियों में लेनदेन प्राप्तकर्ता को बदल दिए जाने पर भी हस्ताक्षर वैध रह सकता है।
03SIGHASH_SINGLE क्या है?
SIGHASH_SINGLE एक हस्ताक्षर मोड है जिसका उद्देश्य संगत स्थिति में आउटपुट के लिए लेनदेन इनपुट को प्रतिबद्ध करना है। यदि उस स्थिति में आउटपुट मौजूद नहीं है, तो बिटकॉइन इनपुट के प्रकार के आधार पर सुरक्षा अंतराल हो सकते हैं।