हॉकिंसन का कहना है कि विटालिक की एआई चेतावनी इंटरनेट की क्वांटम सुरक्षा में देरी कर सकती है
कार्डानो के निर्माता चार्ल्स हास्किंसन का दावा है कि AI-संचालित गणितीय सफलताओं के संबंध में विटालिक बुटेरिन की चेतावनियाँ इंटरनेट पर क्वांटम-प्रतिरोधी लैटिस-आधारित क्रिप्टोग्राफी के कार्यान्वयन में देरी कर सकती हैं।

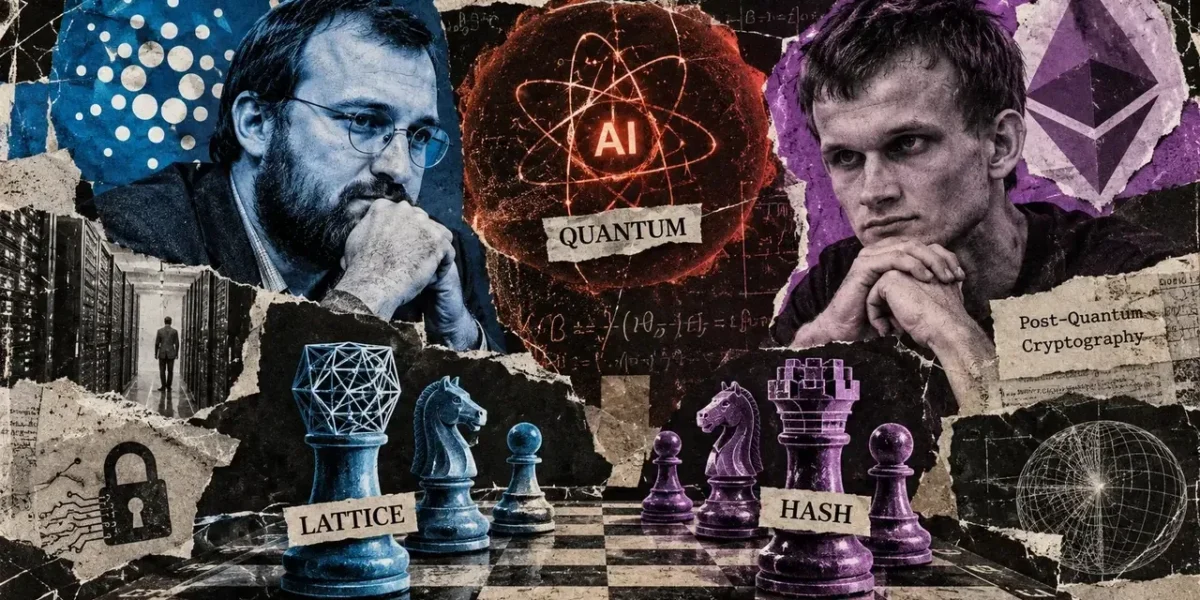
कार्डानो के निर्माता चार्ल्स हास्किंसन ने दावा किया है कि विटालिक बुटेरिन आर्टिफिशियल इंटेलिजेंस-संचालित गणितीय सफलताओं के बारे में अनुमानित सावधानियां जारी करके क्वांटम-प्रतिरोधी क्रिप्टोग्राफी को कमजोर कर रहे हैं।
9 अक्टूबर के एक बयान के दौरान, हास्किंसन ने लैटिस-आधारित क्रिप्टोग्राफी के संबंध में एथेरियम सह-संस्थापक की शंकाओं का विरोध किया, यह बनाए रखते हुए कि कई वर्षों के सुरक्षा विश्लेषण ने पहले ही तकनीक की ज्ञात कमजोरियों को ध्यान में रखा है।
उन्होंने चेतावनी दी कि डेवलपर्स को स्थापित तरीकों से दूर रहने के लिए प्रोत्साहित करने से उन सुरक्षा उपायों के कार्यान्वयन में देरी हो सकती है जिन्हें वर्तमान में इंटरनेट आर्किटेक्चर में लागू किया जा रहा है, जिससे नेटवर्क आगामी क्वांटम खतरों के प्रति संवेदनशील हो जाते हैं।
यह विरोध तब आया है जब बुटेरिन ने चेतावनी दी थी कि AI-सहायता प्राप्त गणितीय सफलताएं क्वांटम कंप्यूटिंग का सामना करने के लिए बनाए गए क्रिप्टोग्राफिक ढांचे को कमजोर कर सकती हैं।
बुटेरिन ने उल्लेख किया कि एथेरियम की विस्तारित "लीन" रणनीति ने अपना ध्यान हैश-आधारित प्रूफ और हस्ताक्षर की ओर स्थानांतरित कर दिया है, जो लैटिस-केंद्रित कॉन्फ़िगरेशन से बचती है।
हास्किंसन ने इस तर्क को खारिज कर दिया, यह दावा करते हुए कि बुटेरिन अपने दृष्टिकोण को बदलने के लिए एथेरियम के वर्तमान अनुसंधान प्रक्षेपवक्र के प्रति बहुत अधिक प्रतिबद्ध हैं।
हास्किंसन ने कहा, "लैटिस के खिलाफ मामला GNFS की कहानी है, यानी 'संरचना' के बारे में एक अनुमान, और हवा से निकाला गया एक गुणक।"
यह असहमति वर्तमान में बिटकॉइन और एथेरियम जैसे प्लेटफार्मों द्वारा उपयोग किए जाने वाले एलिक्टिक-कर्व हस्ताक्षरों के पोस्ट-क्वांटम विकल्पों पर केंद्रित है।
हास्किंसन ने लैटिस के खिलाफ गणितीय मामले को चुनौती दी
बुटेरिन की आशंका आंशिक रूप से पूर्णांक फैक्टराइजेशन के विकास से उपजी है, जहां सामान्य संख्या फ़ील्ड छलनी जैसी गणितीय मील के पत्थर ने RSA एन्क्रिप्शन को लक्षित करने के तरीकों में काफी सुधार किया है।
उन्होंने सुझाव दिया कि आर्टिफिशियल इंटेलिजेंस दशकों की समकक्ष गणितीय प्रगति को बहुत कम समय सीमा में तेज कर सकता है, जो संभावित रूप से लैटिस फ्रेमवर्क को हराने के लिए अप्रत्याशित शॉर्टकट का पता लगा सकता है।
हास्किंसन ने तर्क दिया कि संख्या फ़ील्ड छलनी अंकगणितीय संबंधों और सुचारू संख्याओं से जुड़े तरीकों से उत्पन्न हुई, जबकि समकालीन पोस्ट-क्वांटम बेंचमार्क का समर्थन करने वाली लैटिस समस्याओं को खतरे में डालने के लिए किसी भी समकक्ष तंत्र को सिद्ध नहीं किया गया है।
कार्डानो के निर्माता ने चार दशकों से अधिक के अध्ययन पर प्रकाश डाला - जिसमें लैटिस रिडक्शन और सीविंग विधियों में प्रगति शामिल है - जिसने ठीक से संरचित ढांचे को क्रैक करने के लिए पर्याप्त मजबूत व्यापक सफलता हासिल किए बिना धीरे-धीरे हमलों को परिष्कृत किया है।
2024 में, अमेरिकी राष्ट्रीय मानक और प्रौद्योगिकी संस्थान ने डिजिटल हस्ताक्षरों के लिए ML-DSA के साथ-साथ कुंजी एनकैप्सुलेशन के लिए ML-KEM का मानकीकरण किया। हास्किंसन ने उल्लेख किया कि उनके सुरक्षा कॉन्फ़िगरेशन उन प्रलेखित हमलों को ध्यान में रखते हैं।
हास्किंसन ने बुटेरिन के काल्पनिक प्रस्ताव का भी विरोध किया कि कुंजी के आकार को दस गुना गुणा करने से आर्टिफिशियल इंटेलिजेंस द्वारा संचालित गणित के विकास के खिलाफ पब्लिक-की एन्क्रिप्शन सुरक्षित हो सकता है।
हास्किंसन ने लिखा, कुंजी के आकार को "दस गुना गुणा करना" केवल "अंकज्योतिष" है, यह दावा करते हुए कि हमला एल्गोरिदम में मात्रात्मक प्रगति के आधार पर सुरक्षा सेटिंग्स को संशोधित करने की आवश्यकता है।
हमले के प्रदर्शन में बदलाव के लिए मध्यम रूप से विस्तारित मापदंडों की आवश्यकता हो सकती है, जबकि एक गहरी गणितीय सफलता के लिए संभवतः किसी एल्गोरिदम को पूरी तरह से छोड़ने की आवश्यकता होगी।
एथेरियम की हैश-आधारित रणनीति अपने स्वयं के प्रश्नों का सामना करती है
हास्किंसन ने इसी तरह इस आधार पर सवाल उठाया कि हैश-संचालित क्रिप्टोग्राफी अप्रत्याशित गणितीय सफलताओं के खिलाफ बेहतर सुरक्षा प्रदान करती है।
उन्होंने यह चित्रित करने के लिए MD5 और SHA-1 में पाई गई पिछली कमजोरियों का हवाला दिया कि हैश फ़ंक्शन शोषक डिजाइन को आश्रय दे सकते हैं, हालांकि वे पिछली विफलताएं SHA-256 जैसे समकालीन मानकों के भीतर खामियों का संकेत नहीं देती हैं।
उनकी आलोचना ने आगे पोसीडॉन और पोसीडॉन2 को लक्षित किया, जो शून्य-ज्ञान प्रमाणों के भीतर अनुकूलित प्रदर्शन के लिए निर्मित हैश एल्गोरिदम हैं और एथेरियम के दीर्घकालिक क्रिप्टोग्राफिक अध्ययनों से बंधे हैं।
एथेरियम फाउंडेशन ने पहले उन अध्ययनों का समर्थन किया है जो बीजगणितीय हमलों के खिलाफ पोसीडॉन की रक्षा की जांच करते हैं, जिसमें ग्रोबनर बेस और वैकल्पिक क्रप्टएनालिटिक रणनीतियों का उपयोग करने वाले विश्लेषण शामिल हैं।
हास्किंसन ने तर्क दिया कि ये फ्रेमवर्क इसी तरह AI-समर्थित गणितीय सफलताओं के लिए संभावित लक्ष्य पेश करते हैं, जिससे यह सवाल उठता है कि लैटिस आर्किटेक्चर को बढ़ी हुई जांच का सामना क्यों करना पड़ता है।
जबकि हैश-आधारित हस्ताक्षर क्वांटम-सुरक्षित लेनदेन सत्यापन प्रदान कर सकते हैं, लैटिस विधियाँ इसके अतिरिक्त एन्क्रिप्शन और अतिरिक्त उन्नत क्रिप्टोग्राफिक फ्रेमवर्क के लिए कुंजी एनकैप्सुलेशन को समायोजित करती हैं।
लैटिस अनुसंधान से दूर हटने से परिणामस्वरूप गोपनीयता नेटवर्क, एन्क्रिप्टेड मैसेजिंग, और उन कार्यों की मांग करने वाले वैकल्पिक टूल का निर्माण करने वाले डेवलपर्स के लिए सुलभ विकल्प प्रतिबंधित हो सकते हैं।
अक्सर पूछे जाने वाले प्रश्न
01लैटिस-आधारित क्रिप्टोग्राफी क्या है?
लैटिस-आधारित क्रिप्टोग्राफी बहुआयामी लैटिस से जुड़ी कठिन गणितीय समस्याओं पर निर्मित क्रिप्टोग्राफिक एल्गोरिदम का एक वर्ग है, जिसे पोस्ट-क्वांटम सुरक्षा के लिए व्यापक रूप से मजबूत उम्मीदवार माना जाता है।
02क्वांटम कंप्यूटर वर्तमान क्रिप्टोग्राफी के लिए खतरा क्यों हैं?
क्वांटम कंप्यूटर सैद्धांतिक रूप से Shor के एल्गोरिदम जैसे एल्गोरिदम चला सकते हैं, जो RSA और एलिक्टिक-कर्व हस्ताक्षर जैसे व्यापक रूप से उपयोग किए जाने वाले पब्लिक-की क्रिप्टोग्राफी को कुशलता से तोड़ने में सक्षम हैं।
03NIST ने पोस्ट-क्वांटम सुरक्षा के लिए कौन से मानक जारी किए हैं?
अमेरिकी राष्ट्रीय मानक और प्रौद्योगिकी संस्थान ने भविष्य के क्वांटम खतरों से बचाने के लिए 2024 में कुंजी एनकैप्सुलेशन के लिए ML-KEM और डिजिटल हस्ताक्षरों के लिए ML-DSA का मानकीकरण किया।