क्रिप्टो हैकर्स ने 114 ETH चुराने के लिए थर्ड-पार्टी Aave टूल का फायदा उठाया
Aave के लिए डिज़ाइन किए गए एक बाहरी लेंडिंग एडाप्टर का फायदा उठाया गया, जिससे $300,000 से अधिक मूल्य के 114 ETH की चोरी हो गई, हालांकि मुख्य Aave प्रोटोकॉल पूरी तरह सुरक्षित रहा।

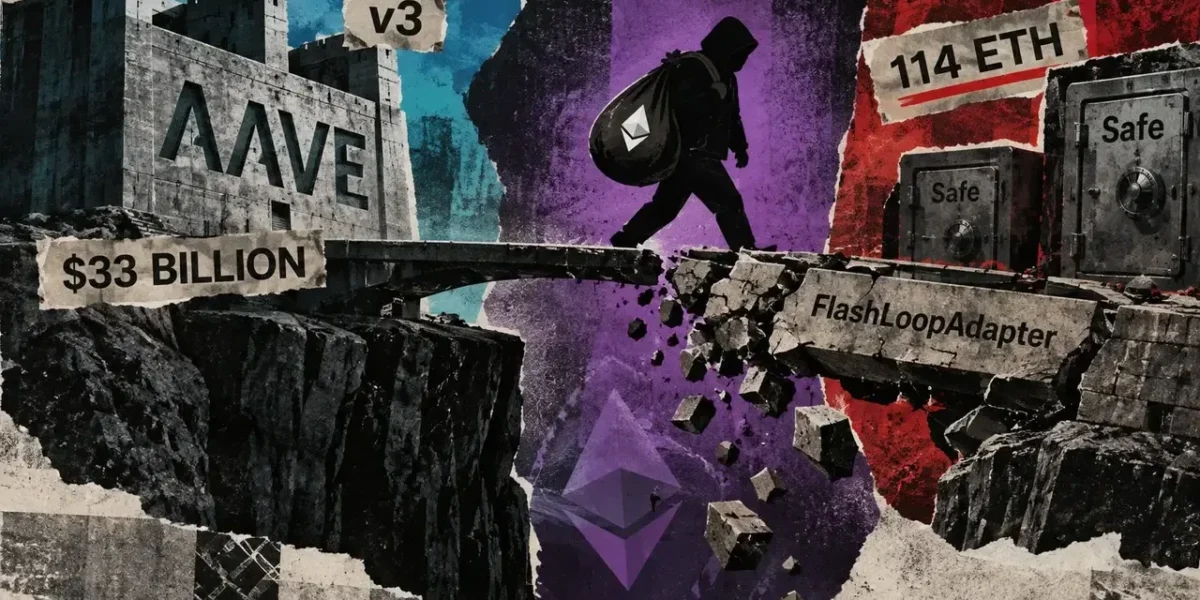
Aave के लिए डिज़ाइन किए गए एक बाहरी लेंडिंग एडॉप्टर को हैक कर लिया गया, जिसके परिणामस्वरूप लगभग 114 ETH की चोरी हुई जिसकी कीमत 300,000 डॉलर से अधिक है, हालांकि मुख्य प्रोटोकॉल सुरक्षित रहा।
ब्लॉकचेन सुरक्षा फर्म SlowMist ने 2 अक्टूबर को बताया कि एक हमलावर ने Aave v3 पोजीशन के साथ एकीकृत FlashLoopAdapter के भीतर एक कमज़ोरी का फायदा उठाकर दो Safe मल्टीसिग वॉलेट को हैक करने में कामयाबी हासिल की। इस सुरक्षा खामी ने हैकर को एडॉप्टर के प्रमाणीकरण सत्यापन को दरकिनार करने, मनमाने फ़ंक्शन कॉल चलाने और प्रभावित वॉलेट से कोलेटरल (गिरवी रखी गई संपत्ति) खाली करने की अनुमति दी।
SlowMist की गणना के अनुसार, सीधा नुकसान लगभग 114.09 ETH तक पहुँच गया। फर्म ने नोट किया कि पोजीशन से जुड़े कोलेटरल को जारी करने के लिए हमलावर ने इस घटना के दौरान लगभग 1,300 WETH का कर्ज भी चुकाया।
Aave के संस्थापक स्टैनी कुलेचोव ने स्पष्ट किया कि सुरक्षा उल्लंघन में Aave v3 के मुख्य स्मार्ट कॉन्ट्रैक्ट शामिल नहीं थे। उन्होंने कहा:
“This is not Aave v3 contract, it’s third party external adapter built on top of Aave, zero effect on Aave v3.”
यह अलगाव Aave के लिए महत्वपूर्ण है, जो 33 अरब डॉलर से अधिक के कुल मूल्य (TVL) के साथ प्रमुख विकेंद्रीकृत लेंडिंग प्रोटोकॉल के रूप में खड़ा है। सुरक्षा घटना Aave के ऊपर बनी द्वितीयक बुनियादी संरचना तक ही सीमित थी।
नकली Safe बायपास ने कोलेटरल तक पहुँच खोली
SlowMist ने FlashLoopAdapter के open() और close() फ़ंक्शन के भीतर कमज़ोरी का पता लगाया, जो आमतौर पर यह सत्यापित करते हैं कि क्या कॉलिंग Safe ने एडॉप्टर को एक मॉड्यूल के रूप में कार्य करने के लिए अधिकृत किया है।
हालांकि, यह सत्यापन प्रक्रिया स्पूफिंग के प्रति संवेदनशील साबित हुई।
SlowMist ने बताया कि अपराधी ने एक नकली Safe अनुबंध तैनात किया जिसे मॉड्यूल सक्रियण के बारे में पूछे जाने पर हमेशा सकारात्मक सत्यापन स्थिति लौटने के लिए प्रोग्राम किया गया था। परिणामस्वरूप, एडॉप्टर ने फर्जी प्रमाणीकरण पर भरोसा किया और अपने आंतरिक स्वैप अनुक्रम में आगे बढ़ गया।
इसके बाद एक अधिक गंभीर कमज़ोरी सामने आई। एडॉप्टर ने कॉलर को बाहरी अनुबंध इंटरैक्शन में उपयोग किए जाने वाले राउटर और कॉलग्रंथ दोनों को परिभाषित करने की क्षमता प्रदान की।
हमलावर ने राउटर को टारगेट Safe की ओर पुनर्निर्देशित किया और ऐसे पैरामीटर प्रदान किए जिन्होंने Safe के execTransactionFromModule फ़ंक्शन को ट्रिगर किया। चूँकि FlashLoopAdapter को लक्षित वॉलेट पर एक मॉड्यूल के रूप में सही मायनों में अधिकृत किया गया था, इसलिए उस कमांड ने हैकर को पीड़ितों के Safe के माध्यम से सीधे लेनदेन करने के लिए प्राधिकरण प्रदान किया।
SlowMist ने पुष्टि की कि इस पद्धति ने दो मल्टीसिग वॉलेट से उत्पन्न होने वाली Aave पोजीशन से जुड़े कोलेटरल के साथ सफलतापूर्वक weETH निकाल लिया।
यह घटना विकेंद्रीकृत वित्त के भीतर एक लगातार बनी रहने वाली कमज़ोरी को रेखांकित करती है, जहाँ किसी प्रोटोकॉल की मूल सुरक्षा से छेड़छाड़ नहीं की जा सकती है जबकि आसपास के इंटीग्रेशन अलग-अलग कमज़ोरियाँ पेश करते हैं।
Aave के लिए, तत्काल जोखिम उन व्यक्तियों तक सीमित प्रतीत होता है जो से कमज़ोर एडॉप्टर का उपयोग कर रहे हैं। अब ध्यान इस बात पर है कि क्या अतिरिक्त वॉलेट ने इस विशिष्ट मॉड्यूल को सक्रिय किया है, और क्या एडॉप्टर के डेवलपर दुर्भावनापूर्ण अभिनेताओं द्वारा उसी प्रमाणीकरण कमज़ोरी का फिर से फायदा उठाने से पहले अन्य से कमज़ोर पोजीशन का पता लगा सकते हैं।
अक्सर पूछे जाने वाले प्रश्न
01क्या मुख्य Aave प्रोटोकॉल को हैक किया गया था?
नहीं, Aave के मुख्य स्मार्ट कॉन्ट्रैक्ट प्रभावित नहीं हुए थे। यह सेंध Aave v3 के ऊपर बने थर्ड-पार्टी बाहरी लेंडिंग एडॉप्टर के माध्यम से हुई।
02इस सेंध में कितने पैसे चुराए गए?
हमलावर ने लगभग 114 ETH चुराए, जिसकी कीमत 300,000 डॉलर से अधिक है, और कोलेटरल को अनलॉक करने के लिए लगभग 1,300 WETH का कर्ज चुकाया।
03हमलावर ने प्रमाणीकरण को कैसे बायपास किया?
हमलावर ने एक नकली Safe अनुबंध का उपयोग किया जिसने FlashLoopAdapter को यह विश्वास दिलाने के लिए धोखा दिया कि मॉड्यूल सक्षम था, जिससे उन्हें मनमाने कॉल निष्पादित करने और कोलेटरल खाली करने की अनुमति मिली।