Solana के एक वॉलेट ने $10 के साथ एक नकली पते का परीक्षण किया, फिर उसे $30,750 भेजे
Solana का एक वॉलेट एड्रेस पॉइज़निंग स्कैम का शिकार हो गया, और अपने ट्रांजेक्शन इतिहास में मिले एक नकली मिलते-जुलते भुगतान गंतव्य का परीक्षण करने के बाद उसने $30000 से अधिक गँवा दिए।

ब्लॉकचेन-एनालिटिक्स फर्म Bitquery द्वारा 9 अक्टूबर, 2026 को जारी किए गए डेटा के आधार पर, 11 महीने की अवधि में लगभग 4.5 मिलियन सोलाना वॉलेट मिलते-जुलते भुगतान पतों के निशाने पर आए। ये जानकारियां बताती हैं कि क्यों एक सफल छोटा टेस्ट ट्रांज़ैक्शन पूरा करने के बाद भी कोई उपयोगकर्ता किसी घोटालेबाज को बहुत बड़ी रकम भेज सकता है।
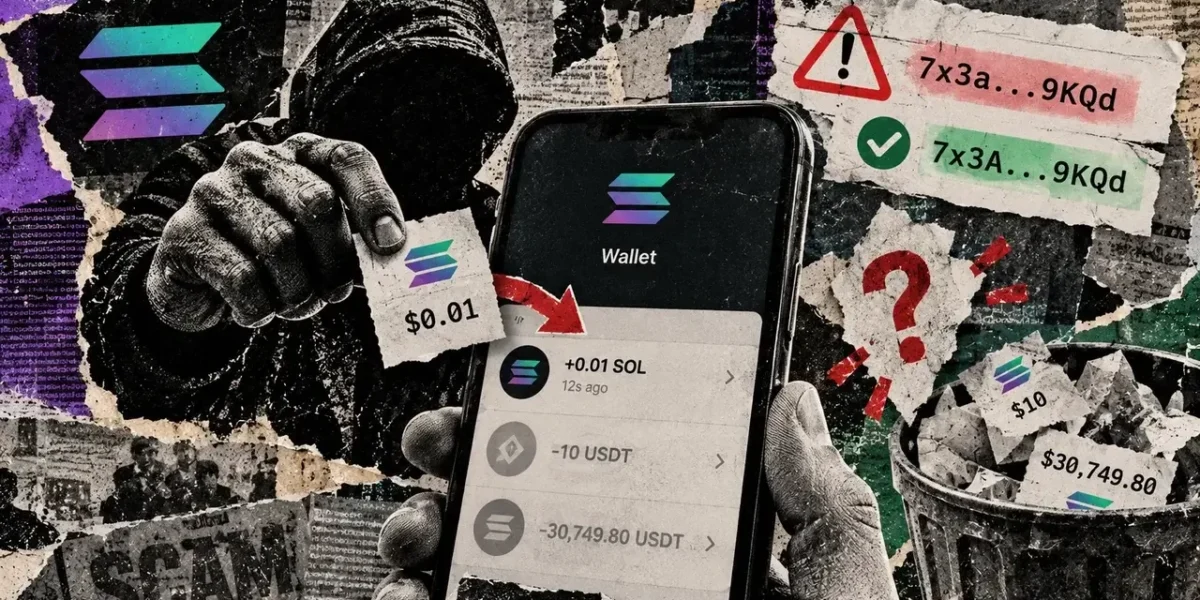
इस रणनीति को एड्रेस पॉइज़निंग कहा जाता है, जो उपयोगकर्ता के ट्रांज़ैक्शन इतिहास में एक भ्रामक प्रविष्टि डाल देती है। एक छोटा आने वाला ट्रांसफर प्रेषक के धोखाधड़ी वाले, मिलते-जुलते पते को सीधे किसी वैध भुगतान गंतव्य के बगल में रख देता है। यदि खाताधारक बाद में अपनी हाल की गतिविधि से उस पते को कॉपी करता है, तो वे अनजाने में गलत प्राप्तकर्ता को फंड भेज देते हैं।
एक सोलाना टेस्ट ट्रांसफर गलत पते पर पहुंच सकता है
Bitquery ने 17 नवंबर, 2025 की एक घटना का दस्तावेजीकरण किया, जहां एक वॉलेट ने शुरू में अपने सही Gate.io डिपॉजिट गंतव्य पर USDT में $10 ट्रांसफर किए थे। ठीक 12 सेकंड बाद, एक मिलते-जुलते खाते ने एक छोटा डस्ट ट्रांज़ैक्शन भेजा। इसके बाद वॉलेट मालिक ने धोखाधड़ी वाले पते पर दूसरा $10 का टेस्ट ट्रांसफर किया, जिसके बाद ठीक उसी गलत गंतव्य पर 30,749.80 USDT का बहुत बड़ा ट्रांसफर किया गया।
यह परिदृश्य प्रदर्शित करता है कि हालांकि एक सफल परीक्षण यह सत्यापित करता है कि फंड चुने हुए पते पर पहुंच गया है, लेकिन यह साबित नहीं कर सकता है कि वास्तव में इसे कौन नियंत्रित करता है। यदि गंतव्य को पहली बार गलत तरीके से कॉपी किया गया था, तो ट्रांसफर को दोहराने से केवल त्रुटि बनी रहती है।
केवल डस्ट ट्रांसफर प्राप्त करने से इस योजना के माध्यम से किसी उपयोगकर्ता का वॉलेट स्वचालित रूप से खाली नहीं होता है। वित्तीय नुकसान तभी होता है जब खाता मालिक स्वेच्छा से मिलते-जुलते पते पर जाने वाले बाद के भुगतान को मंजूरी देता है।
Bitquery ने 30 अक्टूबर, 2025 और 7 अक्टूबर, 2026 के बीच कुल 4,497,798 लक्षित वॉलेट दर्ज किए। उनके पहचान मानदंडों के लिए SOL, USDC, या USDT में कम से कम $1 के उसी दिन के ट्रांसफर की आवश्यकता थी, जिसके बाद एक अलग पते से उत्पन्न डस्ट या एक नकली स्टेबलकॉइन टोकन आया, जिसमें प्राप्तकर्ता स्ट्रिंग के शुरुआती और अंतिम दोनों हिस्सों में कम से कम तीन मिलान वाले वर्ण थे।
वित्तीय नुकसान का विश्लेषण करने के लिए, शोधकर्ताओं ने 9 जुलाई, 2026 तक प्रभावित लगभग 3.0 मिलियन वॉलेट के एक छोटे समूह का मूल्यांकन किया। उस समूह के भीतर, 1,104 उपयोगकर्ताओं ने संचयी रूप से $940,106 के योग्य ट्रांसफर किए। व्यापक लक्ष्यीकरण मीट्रिक का मतलब यह नहीं है कि सभी 4.5 मिलियन वॉलेट को वित्तीय नुकसान उठाना पड़ा।
यह दर्ज नुकसान का आंकड़ा एक न्यूनतम आधार के रूप में कार्य करता है। यह शुरुआती डस्ट के आने के बाद 90-दिन की विंडो के भीतर निष्पादित $1 या उससे अधिक के ट्रांसफर का हिसाब रखता है। उस समय सीमा से परे, यदि उस विशिष्ट दिन वॉलेट में अतिरिक्त डस्ट आती है, तो भुगतान अभी भी योग्य हो सकता है। 9 जुलाई के बाद लक्षित वॉलेट, साथ ही इन विशिष्ट मापदंडों से बाहर आने वाले ट्रांज़ैक्शन को गणना से बाहर छोड़ दिया गया था। Bitquery ने संभावित पूर्व-मौजूद कनेक्शनों को भी फ़िल्टर किया, जैसे कि पिछले भुगतान इतिहास या पुनर्भुगतान वाले जोड़े, जिसका अर्थ है कि कुछ वैध चोरियों को अंतिम योग से छोड़ा जा सकता है।
एड्रेस पॉइज़निंग के संबंध में फैंटम (Phantom) के आधिकारिक मार्गदर्शन में सीधे ट्रांज़ैक्शन इतिहास से पते कॉपी करने से बचने और किसी भी संपत्ति को भेजने से पहले गंतव्य विवरणों को स्पष्ट रूप से सत्यापित करने की सिफारिश की गई है।
आने वाले भुगतानों के लिए फैंटम के निर्देश सत्यापन प्रक्रिया को अलग-अलग चरणों में विभाजित करते हैं: सबसे पहले, सही नेटवर्क के साथ सटीक प्राप्तकर्ता पते की दोबारा जांच करें, और दूसरा, ब्लॉकचेन एक्सप्लोरर पर ट्रांज़ैक्शन स्थिति खोजें। इसके अलावा, फैंटम नोट करता है कि यह गलत पते पर भेजे गए टोकन को पुनः प्राप्त नहीं कर सकता है।
अक्सर पूछे जाने वाले प्रश्न
01क्रिप्टो में एड्रेस पॉइज़निंग क्या है?
एड्रेस पॉइज़निंग एक स्कैम तकनीक है जहाँ घोटालेबाज आपके वॉलेट में एक ऐसे पते से क्रिप्टोकरेंसी की बहुत कम मात्रा (जिसे डस्ट कहा जाता है) या नकली टोकन भेजते हैं जो आपके द्वारा बार-बार उपयोग किए जाने वाले वैध पते से बहुत मिलता-जुलता है। इसका उद्देश्य आपको अपने ट्रांज़ैक्शन इतिहास से गलत पता कॉपी करने के लिए बरगलाना है।
02क्या डस्ट प्राप्त करने से मेरा वॉलेट स्वचालित रूप से खाली हो जाता है?
नहीं। केवल डस्ट या नकली टोकन प्राप्त करने से किसी को भी आपके वॉलेट को खाली करने की पहुँच नहीं मिलती है। आप केवल तभी फंड खोते हैं जब आप मैन्युअल रूप से मिलते-जुलते पते पर ट्रांसफर को अधिकृत करते हैं।
03मैं मिलते-जुलते पतों से अपनी रक्षा कैसे कर सकता हूँ?
कभी भी सीधे अपने ट्रांज़ैक्शन इतिहास से पतों को कॉपी और पेस्ट न करें। कोई भी फंड भेजने से पहले हमेशा किसी विश्वसनीय स्रोत के मुकाबले पूरे पते के हर एक वर्ण की जाँच करें।