$290 मिलियन स्थानांतरित होने से पहले Bitget के पास अपने हैक को रोकने के लिए 30 मिनट का समय था
ब्लॉकचेन सुरक्षा फर्म Hypernative की एक समयरेखा के अनुसार, क्रिप्टो एक्सचेंज Bitget के पास अपने वॉलेट से सैकड़ों मिलियन डॉलर निकाले जाने से पहले एक बड़े सुरक्षा उल्लंघन को रोकने के लिए 30 मिनट की एक महत्वपूर्ण समय सीमा थी।

क्रिप्टो एक्सचेंज Bitget ने दुर्भावनापूर्ण अभिनेताओं द्वारा करोड़ों डॉलर साफ़ करना शुरू करने से लगभग 30 मिनट पहले अनधिकृत वॉलेट लेनदेन की पहचान की, जिससे इस बात पर जांच तेज हो गई कि इसकी घटना प्रतिक्रिया उल्लंघन को रोकने में क्यों विफल रही।
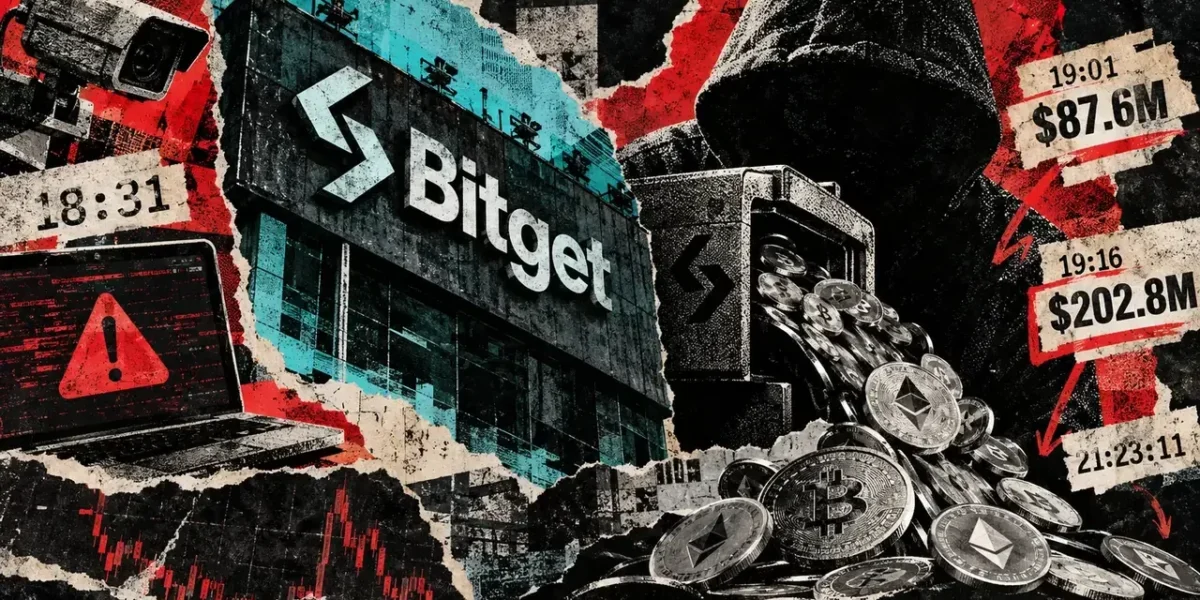
exchange के अनुसार, इसकी निगरानी प्रणालियों ने 24 सितंबर को 18:31 UTC पर संदिग्ध लेनदेन को फ़्लैग किया, जिससे सुरक्षा टीम को तुरंत आपातकालीन प्रोटोकॉल शुरू करने के लिए प्रेरित किया गया।
फिर भी, ब्लॉकचेन सुरक्षा फर्म Hypernative के निष्कर्षों से पता चलता है कि इसके बाद अधिकांश फंड गायब हो गए: 19:01 पर हॉट वॉलेट से 87.6 मिलियन डॉलर निकाले गए, उसके बाद 19:16 पर वार्म वॉलेट से अन्य 202.8 मिलियन डॉलर निकाले गए।
ये दोनों तीव्र घटनाएँ—प्रत्येक केवल 24 सेकंड में निष्पादित हुईं—मिलकर उस 387.5 मिलियन डॉलर का लगभग तीन-चौथाई हिस्सा बनाती हैं जिसकी Bitget ने पुष्टि की थी कि इसे हमलावर द्वारा नियंत्रित पतों पर भेजा गया था।
यह समयरेखा इंगित करती है कि Bitget के पास पहली महत्वपूर्ण लहर को ब्लॉक करने के लिए अपनी प्रारंभिक चेतावनी के बाद लगभग 30 मिनट की खिड़की थी, और सबसे बड़े हस्तांतरण शिखर से लगभग 45 मिनट पहले। परिणामस्वरूप, ध्यान इस बात से हट गया है कि हैकर ने शुरू में सिस्टम का उल्लंघन कैसे किया और इसके बजाय इस बात पर केंद्रित हो गया है कि इसके अपने मॉनिटर द्वारा लाल झंडे उठाने के बाद एक्सचेंज ने कैसे प्रतिक्रिया दी।
Hypernative ने उल्लेख किया कि हैकर ने नए पतों पर 0.84 ETH और 93 TRX स्थानांतरित करके 18:31 पर सबसे पहले कमजोर मार्ग का परीक्षण किया। लगभग 28 मिनट के ठहराव के बाद, अपराधी ने मल्टी-चेन नाली को बढ़ाने से पहले 18:58 पर USDT में 34.75 मिलियन डॉलर स्थानांतरित किए।
क्या Bitget के रोकथाम नियंत्रण हस्ताक्षर को रोकने में विफल रहे?
Bitget ने बताया कि उसकी आंतरिक जांच से पता चला है कि हमलावर ने अपने वॉलेट आर्किटेक्चर के भीतर एक बैकएंड घटक का उल्लंघन किया, निकासी की जानकारी में हेरफेर किया, और लेनदेन को हरी झंडी दिखाने के लिए प्राधिकरण तंत्र को धोखा दिया। फर्म ने इस बात पर जोर दिया कि निजी चाबियाँ अप्रभावित रहीं।
यह विशिष्ट शोषण वेक्टर प्रतिक्रिया समयरेखा को विशेष रूप से महत्वपूर्ण बनाता है। Hypernative ने बताया कि लेनदेन Bitget के अपने वॉलेट का उपयोग करके निष्पादित किए गए थे, जो बुनियादी ढांचा जांच से बचने के लिए नियमित उपयोगकर्ता निकासी के साथ पर्याप्त समानता रखते थे।
सुरक्षा विशेषज्ञों ने कई सुरक्षा उपायों की रूपरेखा तैयार की जो प्रारंभिक चेतावनी के बाद घटना को रोक सकते थे।
ऐसा ही एक उपाय यह अनिवार्य करेगा कि प्रत्येक हस्ताक्षरित स्थानांतरण स्वतंत्र रूप से दर्ज ग्राहक निकासी या सत्यापित ट्रेजरी लेनदेन से मेल खाए। इस जांच को लागू करने से एक समझौता किए गए बैकbackend सेवा को स्वतंत्र प्राधिकरण उत्पन्न करने से रोक दिया जाता।
इसके अलावा, हाइपरनेटिव (Hypernative) ने हैकर के पेलोड में असामान्य लेनदेन विवरण देखे, जैसे गैस सीमाएं जो बिटगेट (Bitget) की मानक निकासी प्रक्रियाओं से अलग थीं। एक्सचेंज द्वारा आम तौर पर जारी किए जाने वाले बेसलाइन मापदंडों के खिलाफ प्रस्तावित लेनदेन की जांच करने से 18:31 के परीक्षण लेनदेन को भारी मात्रा में फंड निकलने से काफी पहले ही चिह्नित किया जा सकता था।
वेग सीमाएं (Velocity thresholds) एक और सुरक्षा उपाय प्रदान करती हैं। हाइपरनेटिव ने देखा कि गर्म वॉलेट (warm wallets) ने 19:16 पर केवल नौ सेकंड में पांच अलग-अलग नेटवर्क पर 20.28 करोड़ डॉलर वितरित किए। विशिष्ट वॉलेट श्रेणियों के लिए कड़े समय सीमा के भीतर ट्रांसफर वॉल्यूम पर कैप लागू करने, साथ ही अनिवार्य माध्यमिक अनुमोदनों के साथ, उस निकास के अधिकांश हिस्से में देरी की जा सकती थी या उसे रोका जा सकता था।
सबसे महत्वपूर्ण बात यह है कि हाइपरनेटिव ने तर्क दिया कि विसंगति अलर्ट (anomaly alerts) को मैन्युअल मानवीय कार्रवाई पर निर्भर रहने के बजाय, प्रभावित हस्ताक्षरकर्ता (signer) को स्वचालित रूप से फ्रीज कर देना चाहिए। इसके बजाय, हमलावर से जुड़े ट्रांसफर 21:23 UTC तक जारी रहे—जो बिटगेट द्वारा समस्या का पहली बार पता लगाने के समय से लगभग तीन घंटे बाद था।
बिटगेट ने कहा कि उसने तब से इस खामी को ठीक (पैच) कर दिया है और सत्यापित किया है कि स्थिति को नियंत्रित करने के बाद कोई अन्य अनधिकृत ट्रांसफर नहीं हुआ। मैंडियंट (Mandiant) और स्लोमिस्ट (SlowMist) की सहायता से फोरेंसिक जांच जारी है।
The lingering question centers on how Bitget’s security architecture handled the 18:31 notification, and why the vulnerable signing path stayed active long enough for approximately $290 million to leave during the subsequent two major waves.
अक्सर पूछे जाने वाले प्रश्न
01बिटगेट को अनधिकृत वॉलेट ट्रांसफर का पता कब चला?
बिटगेट के सिस्टम ने 24 सितंबर को 18:31 UTC पर अनधिकृत ट्रांसफर को चिह्नित किया।
02अंततः हमलावर के नियंत्रण वाले पते पर कितना धन ट्रांसफर किया गया?
बिटगेट ने बताया कि हमलावर के नियंत्रण वाले पतों पर कुल 38.75 करोड़ डॉलर ट्रांसफर किए गए।
03क्या हमले में बिटगेट की निजी कुंजियाँ (private keys) से छेड़छाड़ की गई थी?
बिटगेट की जांच के अनुसार, निजी कुंजियों से छेड़छाड़ नहीं की गई थी; इसके बजाय, हमलावर ने वॉलेट बुनियादी ढांचे में एक बैकएंड सिस्टम में सेंध लगाई और निकासी डेटा को स्पूफ किया।
04फोरेंसिक जांच में कौन सी फर्म शामिल हैं?
मैंडियंट और स्लोमिस्ट चल रही फोरेंसिक जांच में शामिल हैं।