लगभग 5,000 BTC ने Bitget छोड़ा क्योंकि हैकरों ने $387 मिलियन की लूट को ठिकाने लगाना शुरू किया
$387.5 मिलियन के भारी-भरकम हैक के बाद, लगभग 5,000 बिटकॉइन बिटगेट (Bitget) के रिजर्व से बाहर चले गए क्योंकि चुराए गए फंड को क्रॉस-चेन ब्रिज और मिक्सिंग प्लेटफॉर्म के माध्यम से मनी लॉन्ड्रिंग करके ठिकाने लगाया गया, जिससे THORChain के हस्तक्षेप पर बहस छिड़ गई।

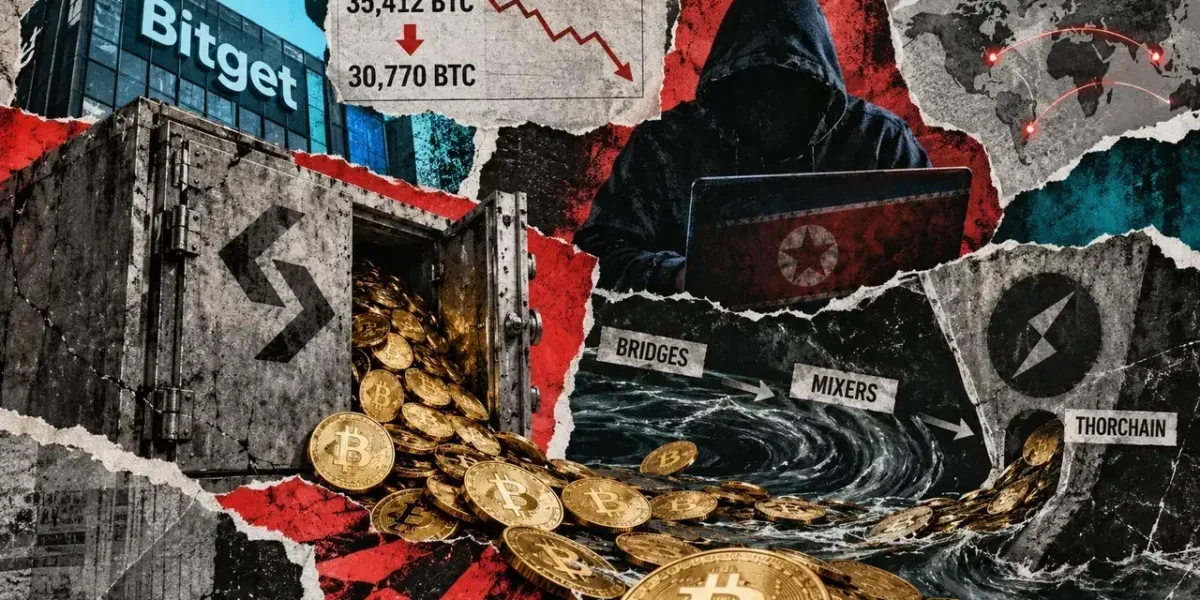
$387.5 मिलियन के हैक के बाद निकासी फिर से शुरू होने पर, बिटगेट के ट्रैक किए गए रिजर्व से लगभग 5,000 बिटकॉइन बाहर चले गए हैं।
बिटगेट की मुख्य कार्यकारी अधिकारी (CEO) ग्रेसी चेन (Gracy Chen) ने 28 सितंबर को बताया कि बिटकॉइन निकासी को फिर से सक्षम करने के तुरंत बाद, UTC+8 समयानुसार शाम 5:00 बजे तक प्लेटफॉर्म ने कुल 4,098.036 BTC का प्रतिनिधित्व करने वाले 9,585 निकासी आदेशों को प्रोसेस किया।
DeFiLlama के अलग-अलग आंकड़ों के अनुसार, बिटगेट की ट्रैक की गई बिटकॉइन होल्डिंग्स 35,412 BTC से गिरकर लगभग 30,770 BTC हो गईं — जो लगभग 4,642 BTC की कमी है। मौजूदा बाजार दरों के आधार पर, यह कटौती लगभग $391 मिलियन मूल्य के बिटकॉइन के बराबर है।
रिजर्व में यह गिरावट चेन द्वारा रिपोर्ट किए गए ग्राहक निकासी आदेशों की मात्रा से अधिक है। चूंकि DeFiLlama एक्सचेंज से जुड़े वॉलेट पतों पर नज़र रखता है, इसलिए इन उतार-चढ़ाव में केवल उपयोगकर्ता की निकासी के बजाय आंतरिक वॉलेट ट्रांसफर या पते के कवरेज में बदलाव भी शामिल हो सकते हैं।
बहरहाल, यह तीव्र बहिर्वाह (outflow) आठ साल के इतिहास में सबसे बड़े सुरक्षा उल्लंघन की जांच के दौरान बिटगेट द्वारा चार दिनों की अवधि के लिए निकासी को निलंबित करने के बाद उपयोगकर्ता की प्रतिक्रिया का पहला पैमाना प्रदान करता है।
बिटगेट ने अपनी निकासी प्रणालियों के अतिरिक्त सत्यापन के बाद 28 सितंबर को 08:00 UTC पर बिटकॉइन निकासी वापस शुरू कर दी। एथेरियम निकासी 29 सितंबर को, USDT 30 सितंबर को, और शेष टोकन, फिएट विकल्प और पीयर-टू-पीयर सुविधाएं 2 अक्टूबर को निर्धारित हैं।
यह सेवा बहाली बिटगेट के उन प्रयासों के साथ मेल खाती है जिनका उद्देश्य ग्राहकों को यह आश्वस्त करना है कि इस उल्लंघन से इसकी प्राइवेट कीज़ और कोल्ड-स्टोरेज रिजर्व अछूते रहे।
चेन ने उल्लेख किया कि एक आंतरिक जांच से पता चला है कि हमलावरों ने आंतरिक क्रेडेंशियल सुरक्षित करने के लिए थर्ड-पार्टी टूल्स के भीतर कमजोरियों का फायदा उठाया। इन क्रेडेंशियल्स ने फर्जी निकासी कमांड प्रस्तुत करने में सक्षम बनाया जो बिटगेट के सुरक्षा जांच को बायपास कर गए।
चेन के अनुसार, तब से एक्सचेंज ने प्रभावित घटकों को अलग कर दिया है, आंतरिक लॉगिन विवरणों को रद्द कर दिया है और बदल दिया है, और कमजोर प्रणालियों तक पहुंच को ओवरहॉल कर दिया है। आपूर्तिकर्ता द्वारा पैच विकसित किए जाने के दौरान बिटगेट ने समझौता की गई थर्ड-पार्टी सुविधाओं को भी अक्षम कर दिया है।
Mandiant और SlowMist जैसी सुरक्षा फर्म फोरेंसिक सहायता प्रदान करना और गायब फंड का पता लगाने के प्रयास जारी रखना जारी रखती हैं। बिटगेट ने पहले खुलासा किया था कि इस घटना ने इसके वॉलेट आर्किटेक्चर के एक महत्वपूर्ण बैकएंड हिस्से को लक्षित किया था और निकासी फिर से खोलने से पहले कमजोरी को ठीक कर दिया गया था।
बिटगेट ने पुष्टि की है कि उपयोगकर्ता इस घटना से किसी भी नुकसान को नहीं उठाएंगे और इसका प्रोटेक्शन फंड घाटे को अवशोषित करेगा। चेन ने कहा कि फर्म एक सप्ताह के भीतर रिजर्व को वापस $300 मिलियन से ऊपर लाने के लिए अपने स्वयं के फंड का उपयोग करने का इरादा रखती है।
Stolen funds move as THORChain resists calls to intervene
At the same time, recovering the pilfered Bitget assets grows more complex as the funds fracture across cross-chain bridges, decentralized finance protocols, and privacy tools.
ब्लॉकचेन विश्लेषक ZachXBT ने बताया कि चीनी आपराधिक नेटवर्क उत्तर कोरिया से कथित तौर पर जुड़े हैकरों की ओर से शोषण से प्राप्त आय की मनी लॉन्ड्रिंग कर रहे थे। उन्होंने संकेत दिया कि पैसे की चेन-हॉपिंग की जा रही थी और इसे Wasabi जैसे मिक्सिंग प्लेटफॉर्म पर भेजा जा रहा था।
ZachXBT ने इस लॉन्ड्रिंग रिंग के एक सदस्य को वर्ष की शुरुआत में $292 मिलियन के Kelp DAO शोषण के बाद परिसंपत्ति आंदोलनों से भी जोड़ा, जिसमें TraderTraitor अभियान से जुड़े हमलों में देखे गए समान पैटर्न का उल्लेख किया गया।
इन मनी लॉन्ड्रिंग गतिविधियों ने THORChain को इस बात पर एक तीव्र बहस के केंद्र में ला दिया है कि क्या अनुज्ञा रहित (permissionless) नेटवर्क को तब हस्तक्षेप करना चाहिए जब चोरी की गई पूंजी उनके बुनियादी ढांचे से होकर गुजरती है।
THORChain का कहना है कि यह चुनिंदा रूप से वॉलेट या स्वैप को फ्रीज नहीं करेगा, यह दावा करते हुए कि इसका कार्य बिटकॉइन और एथेरियम जैसे सेंसरशिप-प्रतिरोधी नेटवर्क को दर्शाता है। इसके विपरीत, सुरक्षा फर्म GoPlus ने इस तुलना पर विवाद किया, यह तर्क देते हुए कि THORChain के नेटवर्क डिज़ाइन से नोड ऑपरेटरों को ऐसी क्षमताएं मिलती हैं जो बेस-लेयर वैलिडेटर्स के पास नहीं होती हैं।
GoPlus ने THORChain के थ्रेशोल्ड-हस्ताक्षर वॉल्ट पर प्रकाश डाला—जहां सक्रिय नोड सामूहिक रूप से आउटबाउंड ट्रांसफर पर हस्ताक्षर करते हैं—यह नोट करते हुए कि इन वॉल्ट से फंड जारी करने के लिए सक्रिय हस्ताक्षर सहयोग की मांग होती है। फर्म ने प्रति-चेन हस्ताक्षर फ्रीज, नेटवर्क-व्यापी विराम, और Mimir गवर्नेंस को इस बात के प्रमाण के रूप में भी इंगित किया कि नोड ऑपरेटर इच्छा होने पर सामूहिक रूप से कार्य कर सकते हैं।
यह बहस को इस बात से स्थानांतरित करता है कि क्या THORChain के पास आपातकालीन उपकरण हैं और इस बात पर कि इसके ऑपरेटर उन्हें कब तैनात करना चुनते हैं।
GoPlus ने मई में अपने स्वयं के $10.7 मिलियन के शोषण पर THORChain की प्रतिक्रिया का भी हवाला दिया, जिसके दौरान रोकथाम उपायों के हिस्से के रूप में नेटवर्क को रोक दिया गया था। सुरक्षा फर्म ने तर्क दिया कि इस सटीक आपातकालीन तंत्र को बिटगेट हमलावरों से जुड़े पतों पर लागू किया जा सकता है।
THORChain ने उस तर्क को खारिज कर दिया, यह समझाते हुए कि नेटवर्क का रुकना प्रोटोकॉल की ही सुरक्षा करने का काम करता है और किसी विशिष्ट उपयोगकर्ता, वॉलेट या स्वैप लेनदेन को जानबूझकर सेंसर करने से अलग है। प्रोटोकॉल ने जोड़ा कि मई की घटना के दौरान हमलावर के पतों को ब्लैकलिस्ट नहीं किया गया था, और जोर देकर कहा कि ज्ञात चोरी का फंड इससे गुजरने पर भी नेटवर्क को तटस्थ रहना चाहिए।
GoPlus ने THORChain पर उस रुख से वित्तीय लाभ प्राप्त करने का आरोप लगाया। फर्म ने अनुमान लगाया कि बिटगेट के शोषण से लगभग 8.5 मिलियन डॉलर मूल्य के लगभग 101.5 BTC पहले ही प्रोटोकॉल छोड़ चुके हैं, साथ ही लगभग 43 मिलियन डॉलर मूल्य के अन्य 27.63 मिलियन XRP को बिटकॉइन में स्वैप किया जा रहा है।
इसके अलावा, सुरक्षा फर्म ने 2025 के Bybit उल्लंघन से फंड की लॉन्ड्रिंग में THORChain की भागीदारी का उल्लेख किया, जहां हमलावर ने प्रोटोकॉल के माध्यम से सैकड़ों हजारों ETH को फ़नल किया और शुल्क राजस्व में लाखों की पैदावार की। GoPlus ने दावा किया कि यह शुल्क सृजन हितों का टकराव पैदा करता है जब नोड ऑपरेटर अवैध ट्रांसफर को बाधित नहीं करना चुनते हैं।
THORChain ने इस फ्रेमिंग को खारिज कर दिया है, जिससे व्यापक क्रिप्टो स्पेस इस बात से जूझ रहा है कि क्या आपातकालीन ओवरराइड नियंत्रणों से लैस विकेंद्रीकृत प्रोटोकॉल को प्रमुख शोषण से आय की लॉन्ड्रिंग करने के लिए उपयोग किए जाने पर लेनदेन-तटस्थ रहना चाहिए।
बिटगेट के लिए, इस चल रही बहस के तत्काल व्यावहारिक निहितार्थ हैं। जैसे ही एथेरियम, USDT और अन्य निकासी चैनल फिर से खुलते हैं, जांचकर्ता उन फंडों को पुनः प्राप्त करने के लिए दौड़ रहे हैं जो पहले से ही कई श्रृंखलाओं में टूट रहे हैं और ऐसे नेटवर्क के माध्यम से प्रसारित हो रहे हैं जिनके ऑपरेटर हस्तक्षेप करने से इनकार कर सकते हैं।
अक्सर पूछे जाने वाले प्रश्न
01बिटगेट सुरक्षा घटना में कितना चुराया गया था?
इस सुरक्षा घटना में $387.5 मिलियन मूल्य की चोरी शामिल थी।
02क्या Bitget हैक के बाद ग्राहकों का फंड सुरक्षित है?
Bitget ने कहा है कि इस उल्लंघन से ग्राहकों को कोई नुकसान नहीं होगा, और इसका प्रोटेक्शन फंड इसकी भरपाई करेगा।
03चोरी हुआ फंड THORChain के माध्यम से क्यों ट्रांसफर हो रहा है?
हैकर विभिन्न ब्रिज और क्रॉस-चेन प्रोटोकॉल (THORChain सहित) के जरिए चोरी की गई संपत्तियों को मनी लॉन्ड्रिंग के माध्यम से ठिकाने लगा रहे हैं, जो लेनदेन तटस्थता की स्थिति बनाए रखता है और चुनिंदा वॉलेट को ब्लॉक करने से इनकार करता है।