BTCPay Docker उपयोगकर्ताओं को अपने अगले अपडेट पर Onion एक्सेस बनाए रखने के लिए Tor को चुनना होगा
BTCPay Server संस्करण 2.4.5 के लिए Docker प्रशासकों को Onion एक्सेस बनाए رکھنے के लिए स्पष्ट रूप से Tor को चुनने की आवश्यकता होती है और सर्वर-साइड अनुरोध जालसाजी को रोकने के लिए निजी-नेटवर्क गंतव्यों के लिए डिफ़ॉल्ट ब्लॉकिंग पेश करता है।

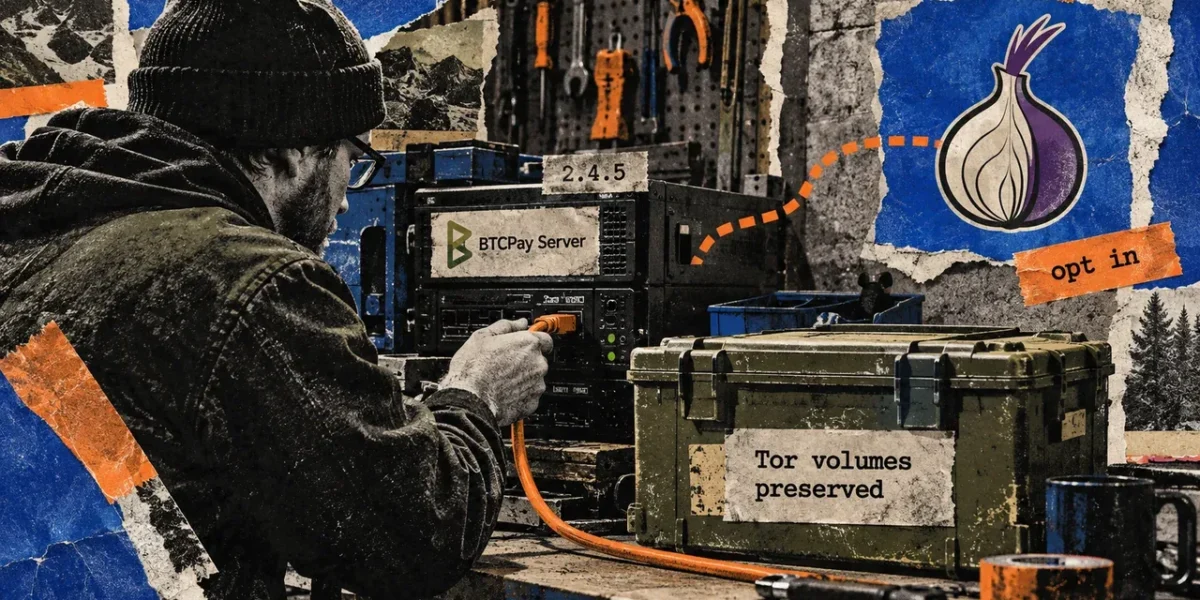
अपने मानक Docker परिनियोजन (deployment) के माध्यम से बिटकॉइन भुगतान सॉफ़्टवेयर BTCPay Server चलाने वाले प्रशासकों को यदि ऑनियन एक्सेस बनाए रखना है, तो उन्हें अपने आगामी सेटअप या अपडेट के दौरान स्पष्ट रूप से Tor चुनना होगा। यह संशोधन डिफ़ॉल्ट रूप से बंडल किए गए घटकों से Tor को बाहर करता है, जिससे जो पहले एक स्वचालित सुविधा हुआ करती थी, वह अब एक स्पष्ट प्रशासक कॉन्फ़िगरेशन विकल्प बन गई है।
BTCPay ने 5 अक्टूबर को एक घोषणा में इस परिनियोजन अपडेट की रूपरेखा तैयार की, जो संस्करण 2.4.5 के साथ मेल खाता है। आधिकारिक GitHub रिलीज़ पेज 6 अक्टूबर को सॉफ़्टवेयर लॉन्च का दस्तावेजीकरण करता है। वर्तमान सेटअप के लिए, यह कार्रवाई अगले Docker सेटअप या अपडेट द्वारा शुरू की जाती है।
यह अपडेट उन Docker ऑपरेटरों को प्रभावित करता है जो Tor पर निर्भर हैं—जैसे कि उनके सर्वर के ऑनियन पते के माध्यम से पहुंच—जो पहले कोर BTCPay Server फ़्रैगमेंट के माध्यम से आपूर्ति की जाती थी। फ़्रैगमेंट उन कॉन्फ़िगरेशन ब्लॉक के रूप में कार्य करते हैं जिनका उपयोग Docker स्टैक बनाने के लिए किया जाता है।
BTCPay अनुशंसा करता है कि प्रशासक अपडेट स्थापित करने से पहले परिनियोजन समायोजन की जाँच करें। संस्करण 2.4.5 में अपग्रेड करने के बाद, Tor को चालू करने की कमांड है:
sudo btcpay-fragments add opt-add-tor
Tor समर्थित रहना जारी है, और BTCPay नोट करता है कि मौजूदा डेटा वर्तमान Tor वॉल्यूम के भीतर बरकरार रहता है। हालांकि संग्रहीत डेटा सुरक्षित है, फिर भी ऑनियन एक्सेस बनाए रखने के लिए परिनियोजन के भीतर Tor को जोड़ना और निष्पादित करना आवश्यक है।
BTCPay Server के लिए दस्तावेज़ीकरण बताता है कि वैकल्पिक Tor फ़्रैगमेंट opt-add-tor चुने गए ऑनियन कनेक्टिविटी के साथ छिपी हुई सेवाओं को पेश करता है। ऑपरेटर btcpay-fragments show चलाकर कॉन्फ़िगरेशन की समीक्षा कर सकते हैं, यह एक ऐसा कमांड है जो सेटिंग्स को बदलता नहीं है बल्कि इसके बजाय सबसे हाल ही में उत्पन्न मेनिफेस्ट से प्राप्त प्रभावी फ़्रैगमेंट के साथ सहेजे गए अतिरिक्त और बहिष्कृत फ़्रैगमेंट को प्रदर्शित करता है।
फ़्रैगमेंट को बदलने वाले कमांड के लिए रूट विशेषाधिकारों की आवश्यकता होती है और यह सेटअप के तत्काल पुन: अनुप्रयोग को ट्रिगर करता है।
निजी सेवाओं को अलग अपवादों की आवश्यकता होती है
संस्कारण 2.4.5 के रिलीज़ नोट्स इसके अलावा आउटबाउंड HTTP अनुरोधों के संबंध में एक ब्रेकिंग परिवर्तन पर प्रकाश डालते हैं: वेबहुक, चालान सूचना यूआरएल (invoice notification URLs), LNURL अनुरोधों और लाइटनिंग कनेक्शन के लिए प्राइवेट नेटवर्क पर गंतव्य अब डिफ़ॉल्ट रूप से ब्लॉक हैं। इस सुरक्षा उपाय का उद्देश्य सर्वर-साइड अनुरोध जालसाजी (SSRF) को रोकना है।
इस सुरक्षा के सक्रिय होने के साथ, निजी सेवाओं पर जानबूझकर निर्भर रहने वाले प्रशासकों को ssrfexceptions का उपयोग करके आवश्यक गंतव्यों की अनुमति देना आवश्यक है।
BTCPay की ऑपरेटर गाइड उपयोगकर्ताओं को इस सेटिंग में किसी भी संशोधन के बाद एप्लिकेशन को पुनरारंभ करने और प्रासंगिक एकीकरण का परीक्षण करने का निर्देश देती है।
अक्सर पूछे जाने वाले प्रश्न
01क्या मुझे अपने अगले BTCPay Docker अपडेट पर Tor को ऑप्ट इन करने की आवश्यकता है?
हाँ। मानक Docker के माध्यम से BTCPay Server चलाने वाले ऑपरेटरों को ऑनियन एक्सेस बनाए रखने के लिए अपने अगले सेटअप या अपडेट के दौरान स्पष्ट रूप से Tor का चयन करना होगा, क्योंकि Tor अब स्वचालित रूप से शामिल नहीं है।
02BTCPay संस्करण 2.4.5 पर अपडेट करने के बाद Tor को सक्षम करने के लिए किस कमांड का उपयोग किया जाता है?
संस्करण 2.4.5 में अपडेट करने के बाद, प्रशासक कमांड का उपयोग करके Tor को सक्षम कर सकते हैं: sudo btcpay-fragments add opt-add-tor
03संस्करण 2.4.5 में प्राइवेट-नेटवर्क गंतव्य क्यों अवरुद्ध हैं?
सर्वर-साइड अनुरोध जालसाजी (SSRF) को रोकने के लिए लाइटनिंग कनेक्शन, LNURL अनुरोध, चालान सूचना यूआरएल और वेबहुक के लिए प्राइवेट-नेटवर्क गंतव्यों के लिए आउटबाउंड HTTP अनुरोध डिफ़ॉल्ट रूप से अवरुद्ध हैं।