Sentora Aave के राजस्व का 50% हिस्सा रखता है, लेकिन प्रदाता (सप्लायर्स) सभी नुकसान उठाते हैं
Aave के एक नए गवर्नेंस प्रस्ताव के तहत, DeFi जोखिम प्रबंधक Sentora एक अलग Aave V4 Hub के लिए दिन-प्रतिदिन के क्रेडिट जोखिम को नियंत्रित करेगा, DAO के साथ प्रोटोकॉल राजस्व का 50% साझा करेगा जबकि प्रदाताओं (सप्लायर्स) को सभी वित्तीय नुकसान उठाने होंगे।

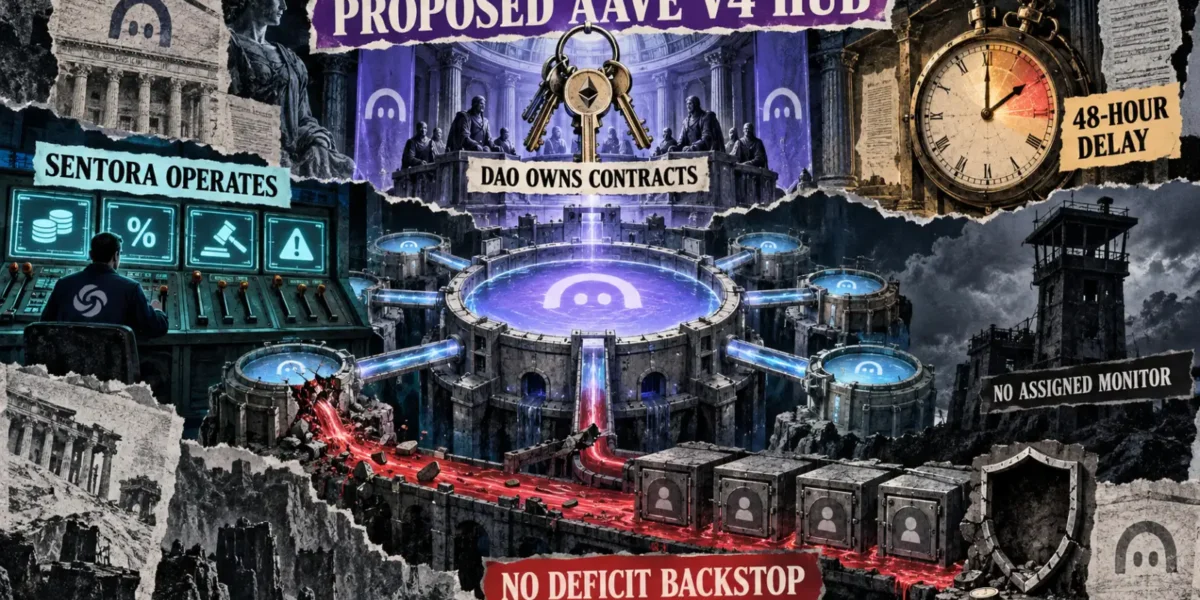
28 सितंबर को पोस्ट किए गए एक गवर्नेंस प्रस्ताव के तहत, Aave DAO प्रस्तावित एथेरियम लेंडिंग मार्केट के लिए कॉन्ट्रैक्ट्स रखेगा, लेकिन DeFi रिस्क मैनेजर Sentora इसके क्रेडिट जोखिम को नियंत्रित करने वाले दिन-प्रतिदिन के निर्णयों को नियंत्रित करेगा।
इस योजना में निरस्त करने योग्य भूमिकाओं (revocable roles) के माध्यम से एक अलग Aave V4 Hub और इसके लेंडिंग Spokes को चलाने का अनुरोध किया गया है। यह व्यवस्था सीधे Sentora के हाथों में जोखिम प्रबंधन सौंपती है, जबकि DAO के पास स्वामित्व, नए बाजारों के लिए समीक्षा तंत्र और Sentora को उन परिचालन भूमिकाओं से हटाने का अधिकार सुरक्षित रहता है।
Sentora के पास संपार्श्विक (collateral), ब्याज-दर वक्र, परिसमापन (liquidation) सेटिंग्स और ओरैकल का चयन करने की शक्ति होगी। इस बीच, Aave के मौजूदा जोखिम सेवा प्रदाताओं को इस विशिष्ट उदाहरण की निगरानी करने, सिफारिशें देने या आपात स्थिति का जवाब देने के लिए नियुक्त नहीं किया गया है।
चूंकि यह सबमिशन सामुदायिक इनपुट के लिए एक ARFC बना हुआ है, इसलिए आगे बढ़ने के लिए अंतिम स्वीकृति से पहले एक स्नैपशॉट वोट और उसके बाद ऑन-चेन Aave इम्प्रूवमेंट प्रपोज़ल की आवश्यकता होती है।
कौन कार्रवाई कर सकता है, और कब
Aave V4 तरलता (liquidity) को एक केंद्रीय Hub में विभाजित करता है जबकि ऋण अलग-अलग Spokes में संपार्श्विक के एवज में जारी किए जाते हैं। Sentora की योजना में इसके Spokes के लिए एक सिंगल एथेरियम Hub शामिल है, जो अन्य Aave DAO Hubs से आने या जाने वाली क्रेडिट लाइनों से पूरी तरह अलग है, जबकि इसके Spokes Sentora के अपने Hub के भीतर आपूर्तिकर्ताओं से तरलता प्राप्त करना जारी रखते हैं।
यह पाठ उधार ली जाने वाली संपत्तियों को विशेष रूप से RLUSD, PYUSD और OUSD तक सीमित करता है, जिसमें USDC और USDT को शामिल नहीं किया गया है।
DAO का गवर्नेंस शॉर्ट एक्जीक्यूटर Hub, Spokes और AccessManager पर प्रशासनिक विशेषाधिकार बनाए रखता है। हालांकि DAO कॉन्ट्रैक्ट अपग्रेड और भूमिका असाइनमेंट पर नियंत्रण रखता है, लेकिन Sentora के पास किसी भी अंतर्निहित कॉन्ट्रैक्ट का स्वामित्व नहीं होगा.
इसके बजाय, Sentora को बाजारों को प्रशासित करने के लिए परिचालन भूमिकाएं मिलती हैं, और DAO के पास ऑन-चेन गवर्नेंस वोट के माध्यम से इन अनुमतियों को रद्द करने की शक्ति होती है।
वे भूमिकाएं अलग-अलग प्रतिक्रिया गति निर्धारित करती हैं:
| प्रस्तावित कार्रवाई | कौन कार्रवाई करता है | कब | DAO का सहारा |
|---|---|---|---|
| आरक्षित निधि को रोकना या फ्रीज करना, किसी संपत्ति या Spoke को रोकना | Sentora परिचालन पता | एक प्रतिबंधात्मक भूमिका के माध्यम से तुरंत | गवर्नेंस के माध्यम से Sentora की भूमिकाओं को रद्द करें |
| संपार्श्विक कारक (collateral factor) को कम करें या सीमा को कड़ा करें | वन-वे रिस्क स्टीवर्ड के माध्यम से Sentora | तुरंत | गवर्नेंस के माध्यम से Sentora की भूमिकाओं को रद्द करें |
| जोखिम बढ़ाएं, या दर मॉडल या परिसमापन कॉन्फ़िगरेशन बदलें | Sentora परिचालन पता | 48 घंटे की ऑन-चेन देरी के बाद | निर्धारित परिवर्तन का निरीक्षण करें और भूमिका रद्द करने की प्रक्रिया करें; कोई व्यक्तिगत रद्दीकरण शक्ति निर्दिष्ट नहीं है |
| संपार्श्विक जोड़ें या दूसरा Hub तैनात करें | Sentora प्रस्ताव करता है; एक नियुक्त DAO सेवा प्रदाता आपत्ति कर सकता है | शेड्यूलिंग या तैनाती से पहले दो सप्ताह की फ़ोरम समीक्षा | आपत्ति बाध्यकारी स्नैपशॉट वोट के लिए कार्रवाई को रोक देती है |
48 घंटे की देरी से जोखिम में वृद्धि के साथ-साथ दर मॉडल और परिसमापन कॉन्फ़िगरेशन जैसे संदिग्ध समायोजन प्रभावित होते हैं। ड्राफ्ट में वृद्धि के पैमाने पर कोई सीमा नहीं लगाई गई है और अपडेट के बीच कोई अनिवार्य कूलडाउन अवधि नहीं है।
यद्यपि देरी से निर्धारित संशोधन पारदर्शी हो जाता है, लेकिन सक्रिय विंडो के दौरान उस विशेष कार्रवाई को रद्द करने के लिए DAO के पास सीधे टूल का अभाव होता है। Sentora की अनुमतियों को रद्द करने के लिए आगे चलकर उसके अधिकार को छीनने के लिए एक स्वतंत्र ऑन-चेन गवर्नेंस प्रस्ताव की आवश्यकता होती है।
नया Hub या संपार्श्विक संपत्ति पेश करते समय, Sentora को एक विश्लेषण प्रकाशित करना होगा और दो सप्ताह तक प्रतीक्षा करनी होगी। यदि कोई भी नामित Aave DAO सेवा प्रदाता आपत्ति करता है, तो रोलआउट रुक जाता है और एक बाध्यकारी स्नैपशॉट वोट शुरू हो जाता है।
साथ ही, प्रस्ताव यह स्पष्ट करता है कि इन सबमिशन का मूल्यांकन करने के लिए किसी भी सेवा प्रदाता का दायरा औपचारिक रूप से तय नहीं किया गया है और न ही उन्हें इसके लिए मुआवजा दिया जाता है। यह इस तैनाती को प्रदाताओं के मानक निगरानी, पैरामीटर-सिफारिश और घटना-प्रतिक्रिया कर्तव्यों से भी छूट देता है।
यद्यपि प्रदाताओं के पास स्वेच्छा से चिंता व्यक्त करने की स्वतंत्रता है, लेकिन शांत समीक्षा विंडो इस बात की गारंटी नहीं देती है कि वास्तव में किसी ने संशोधन का विश्लेषण किया है। प्रस्तावित वीटो पूरी तरह से इस बात पर निर्भर करता है कि कोई व्यक्ति किसी समस्या को पहचानता है और अपनी बात रखने का निर्णय लेता है।
नवंबर 2025 के एक निबंध में, Sentora के सीईओ एंथोनी डीमार्टिनो ने इस बात पर जोर दिया कि जोखिम निगरानी के लिए मापने योग्य नियंत्रण और निरंतर अवलोकन की आवश्यकता होती है। यह नया ढांचा उस परिचालन जिम्मेदारी को सीधे Sentora को हस्तांतरित करता है, जिससे बाजार पर नजर रखने के लिए औपचारिक दायित्व थोपे बिना DAO के मौजूदा प्रदाताओं को अपनी बात रखने की अनुमति मिलती है।
कमी की भरपाई कौन करता है?
यदि कोई लिक्विडेशन किसी उधारकर्ता की संपार्श्विक (collateral) को पूरी तरह समाप्त कर देता है और कर्ज बकाया रहता है, तो Spoke उस Hub के साथ घाटे को दर्ज करता है जिसने अंतर्निहित ऋण परिसंपत्ति प्रदान की थी। Hub उस विशिष्ट परिसंपत्ति के मुकाबले इस कमी को ट्रैक करता है, और TokenLogic के V4 Umbrella प्रस्ताव के अनुसार, उस Hub परिसंपत्ति के प्रदाता (suppliers) नुकसान उठाते हैं।
एक सेकेंडरी लेजर मूल Spoke को ट्रैक करता है, और क्रॉस-Hub क्रेडिट लाइनों की कमी इन विशेष ऋणों के लिए अन्य DAO Hubs से सीधे पैसे निकालने से रोकती है। हालांकि, यह संरचना Sentora के Hub के भीतर के प्रदाताओं को इसके अपने Spokes द्वारा उत्पन्न जोखिम से नहीं बचाती है।
यह वित्तीय व्यवस्था प्रोटोकॉल राजस्व को समान रूप से विभाजित करती है, जिसमें Sentora को 50% और DAO को 50% मिलता है, जिसमें रिजर्व-फैक्टर आय और प्रोटोकॉल लिक्विडेशन शुल्क शामिल हैं।
एक अलग Aave V4 Umbrella ARFC कोर WETH, कोर USDC, और कोर USDT के लिए घाटे के ऑफसेट और स्टेक्ड कवरेज की रूपरेखा तैयार करता है। चूंकि उस कवरेज में Sentora के प्रस्तावित Hub को शामिल नहीं किया गया है—और Sentora के ARFC में किसी Umbrella मार्केट, घाटे के ऑफसेट, या समर्पित पहले-नुकसान की परत का उल्लेख नहीं है—एक स्पष्ट सुरक्षा अंतराल बना रहता है।
हालांकि बाद का प्रस्ताव इस विभाजन को पाट सकता है, लेकिन ऋणदाता केवल इस आधार पर सुरक्षा मान नहीं सकते हैं कि DAO के पास अनुबंध कुंजियाँ हैं या वह शुल्क का एक हिस्सा ले रहा है।
Sentora के विवरण में कहा गया है कि USDe और PST प्रारंभिक RLUSD यील्ड ऋणों का आधार बनेंगे, जिसमें PRIME और mWIN बाद में शामिल किए जाएंगे, हालांकि इसकी तकनीकी विशिष्टताओं में एक साथ सभी चारों का उल्लेख है। इसी प्रकार, इसका Bluechip विवरण kBTC के मुकाबले RLUSD उधार लेने पर प्रकाश डालता है, जबकि साथ वाली तालिका में RLUSD, PYUSD, और OUSD शामिल हैं।
इसके अलावा, लॉन्च से पहले OUSD ओरकल का चयन अनिर्दिष्ट रहता है। परिसंपत्तियों और मूल्य फ़ीड से संबंधित अंतिम निर्णय अंततः आपूर्तिकर्ताओं द्वारा उठाए जाने वाले जोखिम के स्तर को तय करेंगे।
किसी भी Snapshot या AIP वोट से पहले, DAO को यह विचार करना होगा कि क्या किसी स्वतंत्र प्रहरी को नियुक्त किए बिना या पृथक Hub के लिए पहले-नुकसान की सुरक्षा स्थापित किए बिना इन परिचालन शक्तियों को प्रत्यायोजित (delegate) किया जाए।
संभावित आपूर्तिकर्ताओं के लिए, अंतिम परिसंपत्ति रोस्टर, चुने गए ओरकल, और कोई भी स्पष्ट घाटा सुरक्षा यह तय करेगी कि उन DAO-नियंत्रित अनुबंध कुंजियों के साथ कितना अंतर्निहित जोखिम जुड़ा है।
अक्सर पूछे जाने वाले प्रश्न
01Sentora और Aave DAO के बीच प्रस्तावित विभाजन क्या है?
Sentora और Aave DAO प्रोटोकॉल राजस्व को 50/50 विभाजित करेंगे, जिसमें रिजर्व-फैक्टर आय और प्रोटोकॉल लिक्विडेशन शुल्क शामिल हैं।
02यदि कोई उधारकर्ता डिफॉल्ट करता है, तो वित्तीय नुकसान कौन उठाता है?
विशिष्ट Hub परिसंपत्ति के प्रदाता किसी भी नुकसान को उठाते हैं यदि लिक्विडेशन किसी उधारकर्ता के संपार्श्विक को पूरी तरह से समाप्त कर देता है और एक अवैतनिक घाटा छोड़ देता है।
03क्या Aave DAO का Sentora के बाजार पर कोई नियंत्रण रहता है?
हां, DAO अनुबंध का स्वामित्व, गवर्नेंस शॉर्ट एग्जीक्यूटर के माध्यम से व्यवस्थापक भूमिकाएं, और ऑन-चेन गवर्नेंस प्रस्ताव के माध्यम से Sentora के परिचालन अधिकार को रद्द करने की शक्ति बरकरार रखता है।
04क्या Aave के मौजूदा जोखिम प्रदाता इस नए Hub की निगरानी के लिए जिम्मेदार हैं?
नहीं, Aave के वर्तमान जोखिम सेवा प्रदाताओं के पास इस विशिष्ट Hub के लिए उदाहरण की निगरानी करने, पैरामीटर सिफारिशें देने, या घटना की प्रतिक्रियाओं को संभालने का कोई असाइनमेंट नहीं है।