बिना पैच वाले Eclair बिटकॉइन लाइटनिंग नोड्स रीस्टार्ट होने पर हर बार फिर से क्रैश हो सकते हैं
वर्जन 0.14.0 और उससे पहले के वर्जनों पर चलने वाले Eclair बिटकॉइन लाइटनिंग नोड्स में सामने आई एक नई कमज़ोरी हमलावरों को ऑन-चैन फीस के बिना बार-बार क्रैश करने की अनुमति देती है, जिसके लिए ऑपरेटरों को पैच किए गए वर्जनों में अपग्रेड करने की आवश्यकता होती है।

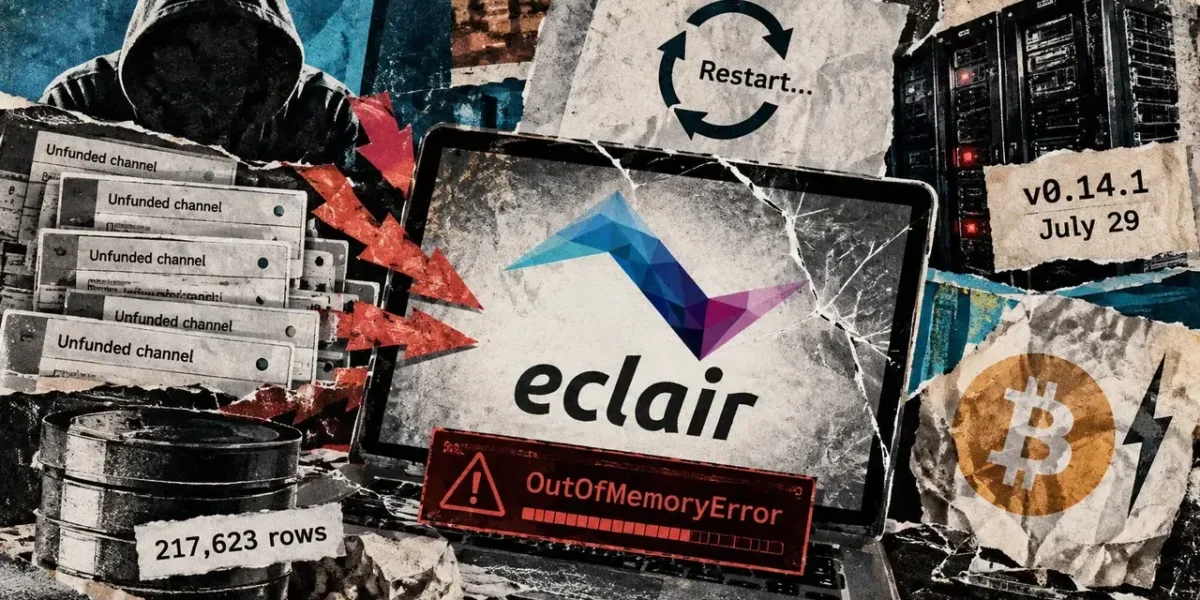
फंड न किए गए चैनलों से जुड़ी एक नई सामने आई कमजोरी के कारण Eclair (एक बिटकॉइन लाइटनिंग नेटवर्क कार्यान्वयन) को बिना किसी हमलावर के ऑन-चैन बिटकॉइन खर्च किए बार-बार क्रैश होने का अनुभव हो सकता है। यह समस्या संस्करण 0.14.0 और पिछले पुनरावृत्तियों पर काम करने वाले पहुँच योग्य नोड्स को प्रभावित करती है, जिसमें संग्रहीत चैनल रिकॉर्ड संचालन को सफलतापूर्वक पुनर्स्थापित करने से एक साधारण रीबूट को रोकते हैं।
30 सितंबर को, शोधकर्ता एरिक सेस्टारी ने इस लगातार क्रैश होने वाली समस्या के संबंध में निष्कर्ष जारी किए, और 1 अक्टूबर के डेवलपर अपडेट में सेवा से इनकार (denial-of-service) की एक अलग कमजोरी के साथ इसका विवरण दिया। जुलाई में लॉन्च किए गए v0.14.1 के माध्यम से सार्वजनिक खुलासे से पहले दोनों सुरक्षा समस्याओं का समाधान कर दिया गया था। ACINQ वर्तमान में अलग-अलग कमजोरियों को दूर करने के लिए बाद के v0.14.3 सुरक्षा रिलीज़ में अपग्रेड करने की सलाह देता है।
पुनः आरंभ करना क्यों विफल हो सकता है
Eclair ने पहले किसी भी सहकर्मी (peer) को खोलने की अनुमति प्राप्त लंबित चैनलों की मात्रा को प्रतिबंधित किया था। हालाँकि, अस्थायी बनाम अंतिम चैनल पहचानकर्ताओं के असंगत मूल्यांकन के कारण इसका ट्रैकिंग तंत्र फंड न किए गए चैनलों की गलत गिनती कर रहा था। परिणामस्वरूप, एक दुर्भावनापूर्ण सहकर्मी फंडिंग लेनदेन प्रसारित किए बिना या ऑन-चैन फीस का भुगतान किए बिना संग्रहीत अनुरोधों को एकत्र कर सकता था।
यह अंतर महत्वपूर्ण है क्योंकि लक्षित नोड के लिए डेटाबेस और मेमोरी खर्च बढ़ाने के लिए किसी चैनल को पूंजीकृत करने के लिए आमतौर पर आवश्यक बिटकॉइन को कमिट करने की आवश्यकता नहीं होती थी। फिर भी, हमले के लिए अभी भी नेटवर्क ट्रैफ़िक और कंप्यूटिंग शक्ति की आवश्यकता थी।
सेस्टारी के प्रूफ-ऑफ-कांसेप्ट परीक्षण के दौरान, Eclair v0.14.0 को regtest के अंदर निष्पादित किया गया था, जो बिटकॉइन के स्थानीय परीक्षण ढांचे के रूप में कार्य करता है। उन्होंने प्रलेखित किया कि नोड ने लगभग 47 मिनट और 43 सेकंड में 4 GB जावा वर्चुअल मशीन हीप को समाप्त कर दिया, जिससे चैनल डेटाबेस के भीतर 217,623 प्रविष्टियाँ उत्पन्न हुईं। यह हमले के लिए एक सार्वभौमिक समयरेखा के बजाय एक एकल प्रयोगशाला बेंचमार्क के रूप में कार्य करता है।
शुरुआती क्रैश ने उन रिकॉर्ड्स को डिस्क स्टोरेज पर सुरक्षित रखा। रीबूट करने पर, Eclair ने चैनल प्रविष्टियों को फिर से लोड किया और एक बार फिर इसकी मेमोरी खत्म हो गई। पुनर्प्राप्ति समाधान के रूप में, सेस्टारी ने हीप आकार का विस्तार करने या धोखाधड़ी वाले चैनल रिकॉर्ड को मैन्युअल रूप से हटाने जैसे विकल्पों का उल्लेख किया। इन हस्तक्षेपों के बिना मानक रीबूट करने से अंतર્ગত कार्यभार बरकरार रहा।
यह प्रदर्शन सख्ती से एक एकल संवेदनशील नोड की उपलब्धता पर केंद्रित है। यह यह साबित नहीं करता है कि लाइव शोषण हुआ है या अस्तित्व में बिना पैच वाले नोड्स की कुल मात्रा निर्दिष्ट करता है।
ACINQ ने 17 जुलाई को पुल अनुरोध #3324 को मर्ज किया। पैच ने डुप्लिकेट चैनलों के लिए सत्यापन बढ़ाया, और v0.14.1 को बाद में 29 जुलाई को रोल आउट किया गया था। Delving Bitcoin के माध्यम से एरिक सेस्टारी द्वारा रेखांकित किए गए अनुसार, संस्करण 0.14.0 और उससे पहले के संस्करण संवेदनशील बने हुए हैं, जबकि v0.14.1 और नए पुनरावृत्ति दोनों सेवा से इनकार (denial-of-service) की खोजों को हल करते हैं।
दूसरी कमजोरी, जिसे मैट मोरेहाउस ने lnfuzz के साथ मिलकर LNF-2026-0003 पदनाम के तहत उजागर किया, में एक चैनल-स्थापना रेस कंडीशन शामिल थी जिसने अनाथ चैनल प्रक्रियाओं को सीपीयू या मेमोरी संसाधनों का उपभोग करते हुए छोड़ दिया था। उनकी सुरक्षा सलाहकार के अनुसार, परीक्षण किए गए नोड ने किसी भी संपत्ति के नुकसान का अनुभव किए बिना डिस्कनेक्शन या रीबूट के बाद पुनर्प्राप्ति करने में कामयाबी हासिल की। वह पुनर्प्राप्ति व्यवहार विशेष रूप से लगातार डेटाबेस बाढ़ के बजाय रेस कंडीशन बग पर लागू होता है।
ये निष्कर्ष 21 सितंबर को CryptoSlate द्वारा रिपोर्ट की गई फंड-लॉस कमजोरियों के विपरीत भी हैं, जिन्हें v0.14.3 में पैच प्राप्त हुए थे। इसलिए, जुलाई में जारी न्यूनतम सुधार को सर्व-समावेशी, अद्यतन सुरक्षा अनुशंसा के रूप में नहीं समझा जाना चाहिए।
ACINQ v0.14.3 में अपग्रेड करने की सलाह देता है, जिसे 14 सितंबर को लॉन्च किया गया था, यह देखते हुए कि दुर्भावनापूर्ण नोड संभावित रूप से इसके भीतर हल की गई कुछ समस्याओं का फायदा उठा सकते हैं। भविष्य की फंड-रहित चैनल बाढ़ को रोकना और पहले से ही अधिक बोझ वाले डेटाबेस को पुनर्स्थापित करना नोड ऑपरेटरों के लिए दो अलग-अलग चुनौify का प्रतिनिधित्व करता है।
अक्सर पूछे जाने वाले प्रश्न
01Eclair नोड बार-बार क्रैश क्यों होता है?
अस्थायी और अंतिम चैनल पहचानकर्ताओं के लिए असंगत सत्यापन जांच के कारण Eclair ने फंड न किए गए चैनलों की कम गिनती की। दुर्भावनापूर्ण सहकर्मी ऑन-चैन फीस का भुगतान किए बिना सहेजे गए चैनल अनुरोधों को जमा कर सकते थे, जिससे नोड की मेमोरी समाप्त हो जाती थी और अवशेष डेटा रह जाता था जो रीस्टार्ट होने पर बार-बार क्रैश होने का कारण बनता है।
02Eclair के कौन से संस्करण संवेदनशील हैं?
संस्करण 0.14.0 और उससे पहले के संस्करण चलाने वाले नोड फंड न किए गए चैनल की खामी और संबंधित सेवा से इनकार (denial-of-service) वाले बग से प्रभावित हैं।
03ऑपरेटरों के लिए अनुशंसित सुधार क्या है?
सुरक्षा कमजोरियों को दूर करने के लिए ACINQ संस्करण v0.14.3 (14 सितंबर को जारी) या बाद के संस्करण में अपग्रेड करने की अनुशंसा करता है। पहले से ही अधिक लोड किए गए डेटाबेस से निपटने वाले ऑपरेटरों को पुनर्प्राप्ति के लिए नकली चैनल प्रविष्टियों को मैन्युअल रूप से साफ़ करने या अपने जावा वर्चुअल मशीन हीप आकार का विस्तार करने की भी आवश्यकता हो सकती है।