Base का Cobalt अपग्रेड टोकन शेष राशि को प्रभावित करने के लिए एक और नियम जोड़ता है
Base का आगामी Cobalt मेननेट अपग्रेड seizeWithMemo फ़ंक्शन पेश करता है, जो B20 टोकन जारीकर्ताओं को मानक स्थानांतरण प्रतिबंधों और प्रशासनिक नीतियों से स्वतंत्र रूप से शेष राशि की जब्ती को कॉन्फ़िगर करने के लिए सशक्त बनाता है।

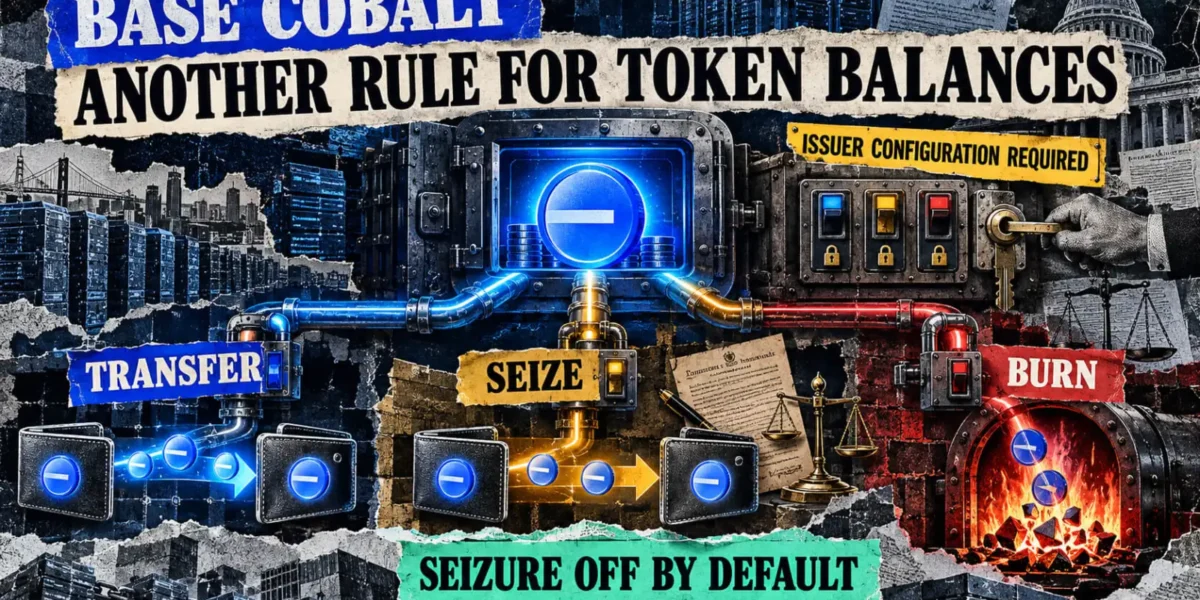
Base के लिए कोबाल्ट (Cobalt) अपग्रेड, जो 30 सितंबर को 18:00 UTC पर मेननेट के लिए निर्धारित है, B20 टोकन जारीकर्ताओं को मानक ट्रांसफर प्रतिबंधों से स्वतंत्र रूप से बैलेंस ज़ब्ती (seizures) को कॉन्फ़िगर करने में सक्षम बनाएगा। इस क्षमता को सक्रिय करने वाले किसी भी टोकन के लिए, धारक प्रशासनिक पुनर्नियुक्ति (administrative reassignment) के अधीन रहते हुए भी परिसंपत्ति ट्रांसफर करने की क्षमता बनाए रख सकते हैं।
B20, Base का मूल, ERC-20-अनुकूल टोकन मानक के रूप में कार्य करता है जो एसेट और स्टेबलकॉइन दोनों प्रारूपों में उपलब्ध है। हालांकि इस मानक ने पहले प्रशासकों को बैलेंस मूवमेंट से संबंधित भूमिकाओं और नीतियों पर अधिकार प्रदान किया था, अब यह उन समान बैलेंस से संबंधित प्रशासनिक ओवरसाइट शक्तियों को भी नियंत्रित करेगा।
जबकि भूमिका असाइनमेंट (role assignments) एक निर्दिष्ट शक्ति के लिए अधिकृत व्यक्तियों को निर्दिष्ट करते हैं, नीति सेटिंग यह तय करती हैं कि कौन से खाते किसी ऑपरेशन से प्रभावित हो सकते हैं। इसके अलावा, टोकन के नियमों को संशोधित करने में अनुमति जांच (permission checks) शामिल होती हैं जो बैलेंस ऑपरेशन को निष्पादित करने से पूरी तरह से अलग रहती हैं।
अलग ज़ब्ती अनुमतियाँ (Separate seizure permissions)
seizeWithMemo के रूप में जानी जाने वाली एक नई प्रशासनिक प्रक्रिया एक धारक से दूसरे पते पर एक निर्दिष्ट राशि के ट्रांसफर की सुविधा देती है। यह फ़ंक्शन मानक ट्रांसफर नीतियों और धारक भत्तों (holder allowances) को दरकिनार करते हुए कुल टोकन आपूर्ति को बनाए रखता है।
इससे पहले कि कोई जारीकर्ता इस फ़ंक्शन का उपयोग करके टोकन निकाल सके, उसे यह कॉन्फ़िगर करना होगा कि कौन से खाते अपनी छूट को ज़ब्त करते हैं। डिफ़ॉल्ट रूप से, यदि इसे अनकॉन्फ़िगर छोड़ दिया जाए, तो SEIZE_EXEMPT_POLICY सेटिंग सभी खातों को छूट देती है। हालाँकि, केवल पात्रता स्थापित करना ही पर्याप्त नहीं है; सफल निष्पादन के लिए इसके अतिरिक्त SEIZE_ROLE, एक सक्रिय और अनपॉज़्ड ज़ब्ती फ़ंक्शन, एक अधिकृत प्राप्तकर्ता, और पर्याप्त बैलेंस की आवश्यकता होती है।
एक अलग प्राप्तकर्ता नीति ज़ब्त किए गए टोकन के गंतव्य को तय करती है, और इस विशिष्ट नीति को अनकॉन्फ़िगर छोड़ने पर किसी भी अन्य वैध गंतव्य की अनुमति मिल जाती है। अंततः, मानक ट्रांसफर निष्पादित करने की धारक की क्षमता का किसी भी ज़ब्ती-नीति निर्धारण से कोई संबंध नहीं है।
Existing B20 transfer policies evaluate both the sender and the receiver, alongside the executor when transactions occur on behalf of another account. Administrators retain the ability to modify these policies. Although approving a spender does not bypass the evaluations applied to ultimate transfers, these standard transfer permissions remain entirely separate from the new Cobalt seizure rules.
इसके अतिरिक्त, B20 में पहले से ही burnBlocked फ़ंक्शन शामिल है, जो अधिकृत कॉलर को ट्रांसफर प्रेषक नीति द्वारा प्रतिबंधित खातों में मौजूद टोकन को नष्ट करने की अनुमति देता है। हालांकि कोबाल्ट इस विशिष्ट फ़ंक्शन को अस्वीकृत (deprecates) करता है, लेकिन यह कॉल करने योग्य रहता है और अपने वर्तमान व्यवहार को सुरक्षित रखता है।
परिणामस्वरूप, जारीकर्ताओं को धारक के बैलेंस को हटाने के कई रास्ते प्रदान किए जाते हैं। पुनर्नियुक्ति (Reassignment) टोकन को प्रचलन में रखने के लिए दूसरे पते पर स्थानांतरित करती है, जबकि ज़ब्त की गई आपूर्ति को नष्ट करने के लिए बाद में बर्न कार्रवाई की आवश्यकता होती है। ज़ब्ती और बर्न दोनों ऑपरेशन अलग-अलग प्रशासनिक भूमिकाओं और अलग-अलग पॉज़ नियंत्रणों के साथ काम करते हैं।
Base के स्टेटस पेज के अनुसार, मेननेट अपग्रेड आधिकारिक तौर पर निर्धारित है, जिसमें 18:00 से 20:00 UTC तक का रखरखाव विंडो (maintenance window) शामिल है। अपग्रेड ओवरव्यू निर्दिष्ट करता है कि Sepolia पर deployment 23 सितंबर को लाइव हुआ था, और मेननेट रोलआउट 30 सितंबर के लिए नियोजित है।
v1.4.2 रिलीज़ कोबाल्ट मेननेट समर्थन पेश करती है, जो नोड ऑपरेटरों को 30 सितंबर को 18:00 UTC तक अपने अपग्रेड पूरे करने की सलाह देती है।
अक्सर पूछे जाने वाले प्रश्न
01Base Cobalt अपग्रेड कब होने वाला है?
कोबाल्ट अपग्रेड 30 सितंबर को 18:00 से 20:00 UTC तक मेननेट पर निर्धारित है, जो 23 सितंबर को इसके Sepolia टेस्टनेट लॉन्च के बाद हो रहा है।
02seizeWithMemo फ़ंक्शन क्या है?
seizeWithMemo ऑपरेशन एक नई प्रशासनिक सुविधा है जो मानक ट्रांसफर नीतियों और धारक भत्तों को दरकिनार करते हुए कुल आपूर्ति को बनाए रखते हुए, एक निर्दिष्ट मात्रा में टोकन को एक धारक से दूसरे पते पर ले जाती है।
03कोबाल्ट पुराने burnBlocked फ़ंक्शन को कैसे संभालता है?
कोबाल्ट burnBlocked फ़ंक्शन को अप्रचलित (deprecated) के रूप में चिह्नित करता है, हालांकि यह पूरी तरह से कॉल करने योग्य रहता है और प्रतिबंधित खातों द्वारा रखे गए टोकन को नष्ट करने के लिए अपने मूल व्यवहार को बनाए रखता है।