Lazarus Group का पर्दाफाश करने के लिए ZachXBT ने $1B के क्रिप्टो सिंडिकेट में घुसपैठ की
ब्लॉकचेन sleuth ZachXBT ने Lazarus Group और Bybit हैक से जुड़े फंड को लॉन्ड्रिंग करने वाले एक सिंडिकेट का पर्दाफाश करने के लिए एक आम क्रिप्टोकरेंसी ग्राहक के रूप में पेश आते हुए और स्टेबलकॉइन का व्यापार करते हुए एक चीनी मनी लॉन्ड्रिंग नेटवर्क में घुसपैठ की।

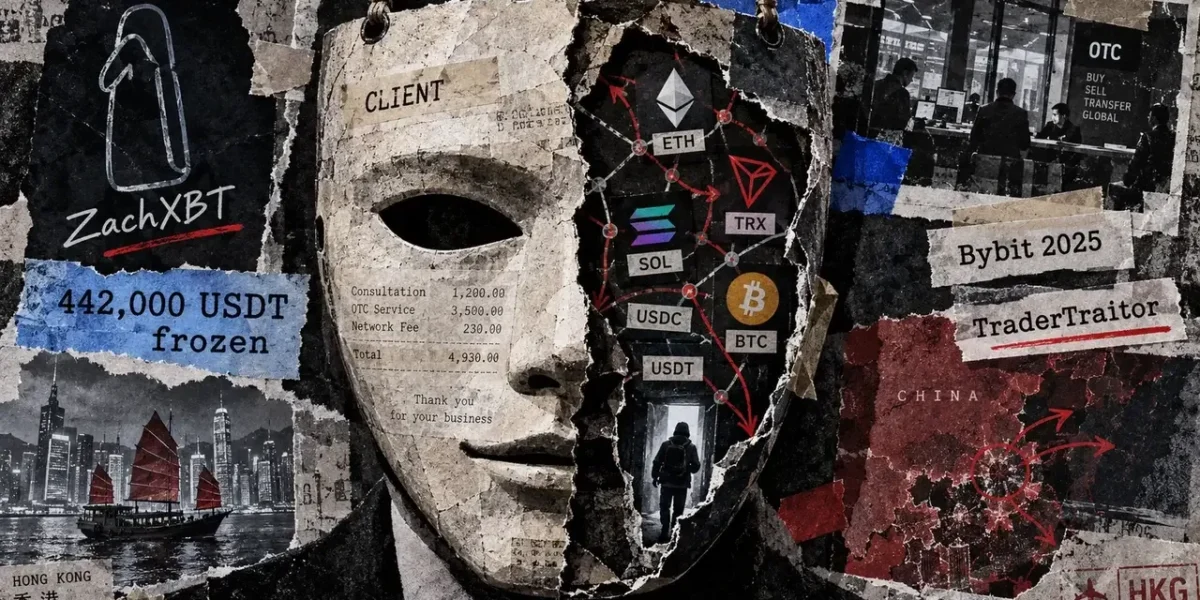
ब्लॉकचेन sleuth ZachXBT ने खुलासा किया कि उन्होंने एक आम क्रिप्टोकरेंसी ग्राहक के रूप में पेश आकर और स्टेबलकॉइन ट्रेडों की एक श्रृंखला निष्पादित करके चीनी मनी लॉन्ड्रिंग नेटवर्क में सफलतापूर्वक घुसपैठ की।
5 अक्टूबर को प्रकाशित एक खुलासे में, उनका दावा है कि इस अवैध रिंग ने Lazarus Group द्वारा किए गए घोटालों से जुड़े $1 बिलियन से अधिक की हेराफेरी की।
Telegram उपनाम Jimmy Green से जाने जाने वाले नेटवर्क ऑपरेटिव के साथ विश्वसनीयता स्थापित करने के लिए, ZachXBT ने कहा कि उन्होंने 349,700 USDC अग्रिम दिए। उनके निष्कर्षों के अनुसार, इन लगातार ट्रेडों ने 2025 के Bybit हैक के दौरान चुराए गए संपत्तियों के हस्तांतरण के संबंध में निजी चर्चाओं के द्वार खोल दिए।
उन्होंने नोट किया कि उनकी ट्रैकिंग से $12 मिलियन से अधिक के Bybit फंड से बंधे पतों का एक समूह उजागर हुआ, साथ ही Tether द्वारा निष्पादित 442,000 USDT की एक बाद की फ्रीज भी सामने आई।
एक ग्राहक बनना
फरवरी 2025 के Bybit उल्लंघन के बाद जांच शुरू हुई, जब ZachXBT ने कम से कम 15 सार्वजनिक Telegram और Discord खातों को देखा जो ऐसे ऑर्डर के साथ सहायता मांग रहे थे जिन्हें बाद में उन्होंने चोरी की गई पूंजी से जोड़ा।
उन्होंने Jimmy Green सहित ऐसे कई खातों से संपर्क किया, जो उस व्यक्ति द्वारा उपयोग किया जाने वाला हैंडल था जिसके साथ उन्होंने अंततः संपत्तियों का व्यापार किया।
6 मार्च, 2025 को, ZachXBT ने अपने संपर्क के साथ लेनदेन की तैयारी के लिए 349,700 USDC के साथ एक नए Ethereum वॉलेट को फंड किया। इस योजना में उनके संपर्क के Tron-आधारित USDT के लिए उनके Ethereum-आधारित USDC का व्यापार करना शामिल था, जिसके बाद विश्वास को मजबूत करने के उद्देश्य से अतिरिक्त लेनदेन किए गए।
जैसे-जैसे इन लगातार ट्रेडों के माध्यम से तालमेल बढ़ा, ZachXBT ने नोट किया कि ऑपरेटिव ने मुख्य भूमि चीन और हांगकांग में गतिविधियों के संबंध में परिचालन अंतर्दृष्टि के साथ-साथ उत्तर कोरियाई-संबंधित Bybit फंडों की आगामी गतिविधियों के बारे में अग्रिम विवरण साझा करना शुरू कर दिया।
एक उदाहरण के रूप में, उन्होंने संपर्क द्वारा यह भविष्यवाणी करने को याद किया कि अगले दिन फंड Solana में स्थानांतरित हो जाएंगे—एक भविष्यवाणी जो ठीक समय पर सच साबित हुई।
12 मार्च, 2025 को, संपर्क ने क्रॉस-चेन ट्रांसफर का एक स्क्रीनशॉट साझा किया। ZachXBT ने संदेश आने के कुछ ही मिनटों बाद THORChain explorer पर दर्ज लेनदेन के साथ इसके आंकड़ों और टाइमस्टैम्प का मिलान करके ट्रांसफर की पुष्टि की।
ऑपरेटिव ने तीन Solana वॉलेट पते भी प्रदान किए, जिन्हें ZachXBT ने कहा कि Bitcoin, Ethereum, Tron और Solana में घूम रहे $12 मिलियन से अधिक के Bybit शोषण पूंजी के एक क्लस्टर का खुलासा हुआ।
अलग से, उन्होंने बताया कि Tether ने अंततः इस क्लस्टर से जुड़े 442,000 USDT को फ्रीज कर दिया। हालांकि वह आंकड़ा उनकी जांच के इस चरण में नोट किए गए विशिष्ट फ्रीज किए गए राशि को चिह्नित करता है, लेकिन व्यापक क्लस्टर आंकड़ा धन की कुल मात्रा को दर्शाता है जिसे उन्होंने ट्रैक करने का दावा किया है।
The findings extend beyond the Bybit incident. ZachXBT pointed out that the contact referenced a group whose funds were frozen back in 2024, which aligned with an on-chain freeze of 332,000 USDC connected to the Poloniex exploit.
Bybit पृष्ठभूमि और पहुंच की लागत
26 फरवरी, 2025 को जारी एक चेतावनी में, FBI ने बताया कि उत्तर कोरिया ने 21 फरवरी को या उसके आस-पास Bybit से लगभग $1.5 बिलियन डिजिटल संपत्ति चुरा ली थी, और इस दुर्भावनापूर्ण अभियान का श्रेय TraderTraitor के रूप में जाने जाने वाले क्लस्टर को दिया था।
उस समय, संघीय अधिकारियों ने नोट किया कि चुराए गए क्रिप्टोकरेंसी का एक हिस्सा Bitcoin में परिवर्तित कर दिया गया था और कई ब्लॉकचेन में फैले हजारों वॉलेट में वितरित कर दिया गया था, और निजी क्षेत्र की फर्मों से उन लॉन्ड्रिंग एंडपॉइंट्स से जुड़े लेनदेन को ब्लॉक करने का आग्रह किया गया था।
सिंडिकेट की कुल मात्रा और Jimmy Green के साथ इसका संबंध पूरी तरह से ZachXBT के निष्कर्ष हैं और चोरी के FBI के आधिकारिक श्रेय से अलग हैं।
एक चीनी ओवर-द-काउंटर ब्रोकर की ओर इशारा करने वाले आरोप पहली बार अक्टूबर 2024 में सामने आए। यह नवीनतम रिपोर्ट बताती है कि कैसे ZachXBT ने सीधे ट्रेडिंग प्रतिभागी की भूमिका में कदम रखकर खुफिया जानकारी जुटाई।
ZachXBT ने नोट किया कि उन्होंने ऑपरेशन के लिए 349,700 USDC अग्रिम दिए और प्रत्येक ऑर्डर पर 5% का नुकसान उठाया। उन्नत पूंजी उनके समग्र शुद्ध घाटे से अलग है, एक ऐसा आंकड़ा जिसे उन्होंने अपने सार्वजनिक बstatements में अपरिभाषित छोड़ दिया।
उन्होंने उच्च-दांव वाली जांच का समर्थन करने के लिए चल रहे व्यक्तिगत दान और फाउंडेशन अनुदान के लिए एक आह्वान के साथ निष्कर्ष निकाला, इस बात पर जोर दिया कि इन ट्रेडों से एकत्र की गई खुफिया जानकारी ने Bybit उल्लंघन से जुड़ी संपत्तियों को फ्रीज करने में सफलतापूर्वक सहायता की।
अक्सर पूछे जाने वाले प्रश्न
01ZachXBT कौन हैं?
ZachXBT एक प्रसिद्ध स्वतंत्र ब्लॉकचेन जांचकर्ता हैं जो क्रिप्टोकरेंसी घोटालों, हैक और मनी लॉन्ड्रिंग सिंडिकेट का पर्दाफाश करने के लिए ऑन-चेन डेटा विश्लेषण का उपयोग करते हैं।
02Bybit शोषण क्या था?
FBI ने बताया कि उत्तर कोरिया ने TraderTraitor अभियान को जिम्मेदार ठहराए गए तरीकों का उपयोग करते हुए, 21 फरवरी, 2025 को या उसके आस-पास Bybit से लगभग $1.5 बिलियन की आभासी संपत्ति चुरा ली।
03ZachXBT ने सिंडिकेट में कैसे घुसपैठ की?
उन्होंने एक सामान्य क्रिप्टोकरेंसी क्लाइंट के रूप में खुद को पेश किया, बार-बार स्टेबलकॉइन ट्रेडों को निष्पादित करने के लिए 349,700 USDC को फंड किया और Telegram उपनाम Jimmy Green का उपयोग करने वाले संपर्क के साथ विश्वास का निर्माण किया।